top of page
情報セキュリティ対策

情報セキュリティ対策に関連する気になるカタログにチェックを入れると、まとめてダウンロードいただけます。

ホーム

>

情報セキュリティ対策

>

ゼロトラストの構築とは?課題と対策・製品を解説

mushimegane.png

サプライチェーンにおけるゼロトラストの構築とは?

サプライチェーンのゼロトラスト構築とは、従来の境界型防御モデルから脱却し、サプライチェーン全体にわたる全てのアクセス要求を「決して信頼せず、常に検証する」という原則に基づき、厳格な認証と認可を行う情報セキュリティ対策です。これにより、サプライヤーやパートナー企業からの不正アクセスやマルウェア感染といったリスクを最小限に抑え、事業継続性を確保することを目的とします。

各社の製品

​▼チェックした製品のカタログをダウンロード

絞り込み条件:

​一度にダウンロードできるカタログは20件までです。

​▼チェックした製品のカタログをダウンロード

【運輸サプライチェーン向け】サイバーセキュリティ対策
【運輸サプライチェーン向け】サイバーセキュリティ対策
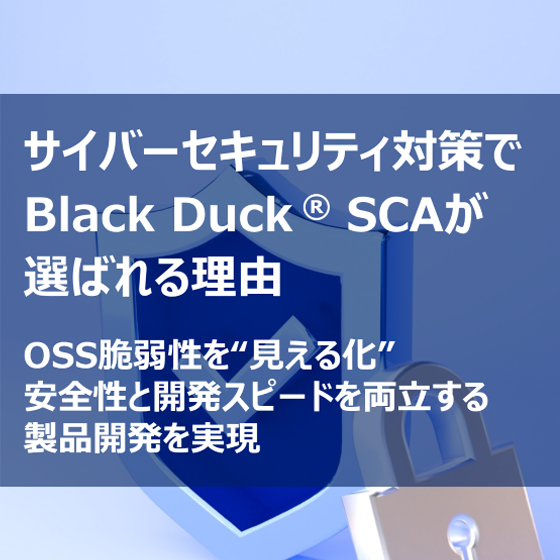
運輸サプライチェーンでは、情報システムのセキュリティが重要です。特に、サプライチェーン全体でのサイバー攻撃リスクが高まっており、情報漏洩やシステム停止は、事業継続に大きな影響を与えます。2027年にはサイバーレジリエンス法(CRA)が適用され、サプライチェーン全体のセキュリティ対策が必須となります。富士ソフトのサイバーセキュリティ対策は、OSS脆弱性の高精度な検出、SBOMの自動生成、DevOps基盤との連携により、安全な製品開発と開発プロセスの負担軽減に貢献します。ソフトウェアのセキュリティ強化、OSS脆弱性対策をご検討の方におすすめです。 【活用シーン】 * サプライチェーン全体のセキュリティ強化 * OSS脆弱性対策 * SBOM管理 * CRA対応 【導入の効果】 * サプライチェーン全体のセキュリティリスクを低減 * 情報漏洩やシステム停止のリスクを軽減 * CRAへの対応を支援 * 安全な製品開発と開発プロセスの負担軽減

リモート脆弱性診断&バックアップ|KATABAMI 

リモート脆弱性診断&バックアップ|KATABAMI 
低コストでの脆弱性検証が可能!「KATABAMI VDP」 KATABAMI VDP(カタバミVDP)は経済産業省認定の定点観測型リモート診断装置です。 従来の現地派遣型(往診)による脆弱性診断では、 エンジニアの現地派遣コストが大きな負担になっていました。 安全なバックアップを実現する「KTABAMI CRA」 データを、インターネットから隔離された通信経路でSYNCHRO CSCC内に自動バックアップし、万が一の際には24時間前のデータを提供いたします。データ復旧と業務再開までの回復力を高めることができます。 【特長】 ■経済産業省 「情報セキュリティサービス基準審査」 認定 ■遠隔からのリモート対応なので効率的 ■ゼロトラスト型でセキュリティホールを生まない 【活用のススメ】 本製品は、サイバー攻撃/ランサムウェア攻撃の被害を受けやすい中小企業や中堅以下の病院など、 CIOやCISOといった情報セキュリティ専任の人材を設置できない事業所での被害を防ぎたい 、 「中小企業をサイバー攻撃から守りたい」 そんな思いから開発したものです。

データダイオード「OWCD」 システムのコアを守ろう!

データダイオード「OWCD」 システムのコアを守ろう!
オープンAIが隔離環境で侵入能力を検証していた際に暴走して他社システムへ侵入し影響を及ぼす事例が話題となり、サイバー脅威への警戒が高まっています。 侵入の先手である情報窃取マルウェア(インフォスティーラ)は端末内の情報を収集して侵入に有益な情報だけをAIに送って、AIが次の策を指示します。この間1分程度で済ませるんだそうです しかも通信監視の目を掻い潜って送り出す賢さ 侵入を許せば攻撃者は任意のタイミングで被害を発生させ、事業停止など深刻な影響を招く恐れがあります。 OWCDは通信を片方向に物理遮断します ソフトだと突破される“ゼロトラストの壁”をハードウェアで構築し、攻撃の余地を消滅させます ゼロトラストと相性抜群!多層防御の“最後の砦”として選ばれています サイバー攻撃は「操業停止」を狙います 重要インフラ、生産設備、IoT、SYS-LOGライン 一度突破されれば事業継続が危うい領域 「入口」対策は無論 情報窃取マルウェアが搾取情報発信可能な外部への「出口」を封じる仕組みも不可欠 OWCDです 関連リンク先↓↓↓に解説動画あるよ!   本技術は三菱重工業株式会社の特許です。
nowloading.gif

​お探しの製品は見つかりませんでした。

1 / 1

サプライチェーンにおけるゼロトラストの構築

サプライチェーンにおけるゼロトラストの構築とは?

サプライチェーンのゼロトラスト構築とは、従来の境界型防御モデルから脱却し、サプライチェーン全体にわたる全てのアクセス要求を「決して信頼せず、常に検証する」という原則に基づき、厳格な認証と認可を行う情報セキュリティ対策です。これにより、サプライヤーやパートナー企業からの不正アクセスやマルウェア感染といったリスクを最小限に抑え、事業継続性を確保することを目的とします。

​課題

可視性の欠如

サプライチェーン全体における各構成要素のセキュリティ状態やアクセス権限を正確に把握することが困難であり、潜在的な脆弱性を見逃すリスクがあります。

信頼関係への依存

従来のサプライチェーンでは、パートナー企業との信頼関係に依存したセキュリティ対策が中心であり、内部犯行や外部からの巧妙な攻撃に対する防御が手薄になりがちです。

複雑なシステム連携

多様なシステムやプラットフォームが連携するサプライチェーンでは、一貫したセキュリティポリシーの適用や、各システム間の脆弱性を突いた攻撃への対応が複雑化します。

変化への追随

サプライチェーンは常に変化しており、新たなパートナーの追加やシステム変更が発生するため、セキュリティ対策をリアルタイムで更新・維持することが難しいです。

​対策

継続的な認証と認可

全てのアクセス要求に対し、ユーザー、デバイス、アプリケーションの身元を常に検証し、必要最小限の権限のみを付与することで、不正アクセスを防ぎます。

マイクロセグメンテーション

ネットワークを細かく分割し、各セグメント間の通信を厳格に制御することで、万が一侵害が発生した場合でも、被害の拡大を限定します。

脅威インテリジェンスの活用

最新の脅威情報を収集・分析し、プロアクティブにセキュリティ対策を強化することで、未知の攻撃にも対応できる体制を構築します。

自動化された監視と対応

セキュリティイベントの自動検知、分析、およびインシデント発生時の自動対応プロセスを導入し、迅速かつ効率的なセキュリティ運用を実現します。

​対策に役立つ製品例

ID・アクセス管理ソリューション

全てのユーザーとデバイスのIDを管理し、多要素認証や条件付きアクセスにより、アクセス権限を厳格に制御することで、不正アクセスリスクを低減します。

ネットワークセキュリティシステム

マイクロセグメンテーション機能や侵入検知・防御システム(IDS/IPS)により、ネットワーク内部の脅威を検知・遮断し、被害の拡大を防ぎます。

エンドポイントセキュリティ管理ツール

各デバイスのセキュリティ状態を監視し、マルウェア対策や脆弱性管理を自動化することで、エンドポイントからの侵入リスクを低減します。

セキュリティ情報イベント管理(SIEM)システム

サプライチェーン全体からセキュリティログを収集・分析し、異常なアクティビティをリアルタイムで検知することで、インシデントの早期発見と対応を支援します。

⭐今週のピックアップ

noimage_l.gif

読み込み中

ikkatsu_maru_flat_shadow.png
bottom of page