top of page
情報セキュリティ対策

情報セキュリティ対策に関連する気になるカタログにチェックを入れると、まとめてダウンロードいただけます。

ホーム

>

情報セキュリティ対策

>

ランサムウェアの感染防止とは?課題と対策・製品を解説

mushimegane.png

外部要因におけるランサムウェアの感染防止とは?

外部要因のランサムウェア感染防止とは、サイバー攻撃者によって意図的に仕掛けられた悪意のあるソフトウェア(ランサムウェア)が、外部からの侵入経路を通じて組織のシステムやデータに感染し、暗号化・利用不能にする事態を防ぐための包括的な情報セキュリティ対策です。その目的は、事業継続性の確保、機密情報の保護、および経済的損失の最小化にあります。

各社の製品

​▼チェックした製品のカタログをダウンロード

絞り込み条件:

​一度にダウンロードできるカタログは20件までです。

​▼チェックした製品のカタログをダウンロード

【健康保険組合向け】UTMによる情報漏洩対策
【健康保険組合向け】UTMによる情報漏洩対策
健康保険組合では、加入者の個人情報や医療情報など、機密性の高い情報を扱います。情報漏洩は、加入者の信頼を失墜させるだけでなく、法的責任を問われる可能性もあります。UTMは、不正アクセスやマルウェア感染からネットワークを保護し、情報漏洩のリスクを低減します。当社のUTMソリューションは、健康保険組合の情報セキュリティニーズに応えるため、ウォッチガードジャパンのUTMやFortinet社のUTMフォーティゲートによるネットワークセキュリティ構築を提供しています。 【活用シーン】 ・加入者の個人情報保護 ・医療情報の保護 ・ネットワークへの不正アクセス防止 ・マルウェア感染対策 【導入の効果】 ・情報漏洩リスクの低減 ・加入者の信頼性向上 ・コンプライアンス遵守 ・業務効率の向上

【運輸・運行管理向け】サイバーセキュリティ対策ガイドブック

【運輸・運行管理向け】サイバーセキュリティ対策ガイドブック
運輸・運行管理業界では、24時間365日の安定稼働が求められ、サイバー攻撃によるシステム停止は、大きな損失に繋がります。特に、運行管理システムへの不正アクセスは、運行の遅延や事故のリスクを高めるため、早急な対策が必要です。当ガイドブックは、Sophos MDRの活用により、これらの課題を解決し、安全な運行管理を実現する方法を解説します。 【活用シーン】 ・運行管理システムのセキュリティ強化 ・24時間365日の監視体制構築 ・サプライチェーン攻撃対策 【導入の効果】 ・システム停止リスクの最小化 ・情報漏洩のリスク軽減 ・事業継続性の向上

【製造業向け】サプライチェーン強化セキュリティ対策制度対応小冊子

【製造業向け】サプライチェーン強化セキュリティ対策制度対応小冊子
製造業の部品追跡においては、サプライチェーン全体での情報共有の正確性と安全性が求められます。特に、取引先との連携において、共有されるデータの出所や管理状況を明確に説明できることは、信頼関係の維持に不可欠です。不適切なファイル共有は、情報漏洩や、制度対応の遅延による取引機会の損失につながるリスクがあります。当資料は、これらの課題に対し、一つの基盤で解決する考え方を解説します。 【活用シーン】 ・部品情報の安全な社外共有 ・トレーサビリティ確保のためのログ証跡管理 ・ランサムウェア対策による事業継続性の確保 ・生成AIを活用した部品情報分析の安全な実施 【導入の効果】 ・取引先からの信頼性向上 ・情報漏洩リスクの低減 ・制度対応の円滑化と取引排除リスクの回避 ・安全なAI活用による業務効率化

【製造業向け】Sophos MDRで操業継続を支援

【製造業向け】Sophos MDRで操業継続を支援
製造業において、操業継続は事業の根幹を支える重要な要素です。サイバー攻撃によるシステム停止は、生産ラインの停止、顧客への納品遅延、そして企業 reputation の低下につながり、大きな損失を招く可能性があります。特に、ランサムウェア攻撃は、製造業を標的とした事例も多く、迅速な対応が不可欠です。Sophos MDRは、高度な脅威を検知し、インシデント対応までを無制限に実施することで、製造業の操業継続を支援します。 【活用シーン】 ・生産管理システムへの不正アクセス対策 ・工場ネットワークへのマルウェア感染対策 ・サプライチェーンを狙った攻撃への対策 【導入の効果】 ・24時間365日の有人監視による迅速な脅威対応 ・インシデント発生時の業務中断リスクの軽減 ・ランサムウェア被害からの早期復旧 ・セキュリティ対策にかかる人的・時間的コストの削減

【エネルギーインフラ向け】セキュリティ|ソリューション部

【エネルギーインフラ向け】セキュリティ|ソリューション部
エネルギーインフラ業界では、情報システムの安定稼働が不可欠です。不正アクセスや情報漏洩は、システムの停止や事業継続の妨げになる可能性があります。特に、電力供給やガス供給といった重要なインフラにおいては、セキュリティ対策の強化が急務です。当社セキュリティソリューションは、これらの課題に対し、最新のセキュリティ対策をご提案します。 【活用シーン】 * 発電所、変電所、送電網などの制御システム * エネルギー管理システム(EMS) * スマートグリッド 【導入の効果】 * システム停止リスクの低減 * 情報漏洩による損害の防止 * 事業継続性の確保

【歯科医院向け】UTMによる情報漏洩対策

【歯科医院向け】UTMによる情報漏洩対策
歯科医院では、レントゲン画像を含む患者様の個人情報を安全に管理することが重要です。情報漏洩は、患者様の信頼を損なうだけでなく、法的責任を問われる可能性もあります。UTMは、不正アクセスやマルウェア感染からネットワークを保護し、レントゲン画像の漏洩リスクを低減します。当社のUTMソリューションは、歯科医院の情報セキュリティニーズに応えるため、ウォッチガードジャパンのUTMやFortinet社のUTMフォーティゲートによるネットワークセキュリティ構築を提供しています。 【活用シーン】 ・レントゲン画像の保護 ・電子カルテシステムとの連携 ・ネットワークへの不正アクセス防止 ・マルウェア感染対策 【導入の効果】 ・情報漏洩リスクの低減 ・患者様の信頼性向上 ・コンプライアンス遵守 ・業務効率の向上

【製造業向け】セキュリティアダプター『SA1』

【製造業向け】セキュリティアダプター『SA1』
製造業の遠隔監視システムでは、24時間365日の安定稼働が求められます。特に、生産ラインの異常を早期に発見し、ダウンタイムを最小限に抑えるためには、システムのセキュリティ対策が不可欠です。サイバー攻撃によるシステム停止は、生産性の低下や顧客への影響につながる可能性があります。セキュリティアダプター『SA1』は、レガシー機器に装着するだけで、ランサムウェアなどのサイバー攻撃から遠隔監視システムを強固に保護します。 【活用シーン】 ・遠隔監視システムにおける、レガシー機器のセキュリティ強化 ・インターネット経由でのデータ送受信における、セキュリティリスクの軽減 ・生産ラインの異常監視、設備保全 【導入の効果】 ・システムの安定稼働による生産性向上 ・サイバー攻撃による損害リスクの軽減 ・遠隔監視システムの運用コスト削減

【エネルギー業界向け】UTMソリューション

【エネルギー業界向け】UTMソリューション
エネルギー業界では、システムの安定稼働が不可欠であり、サイバー攻撃によるシステム停止は、事業継続に深刻な影響を与えます。特に、電力供給やプラント制御システムなど、重要なインフラを支えるシステムにおいては、高度なセキュリティ対策が求められます。UTMソリューションは、不正アクセスやマルウェア感染からネットワークを保護し、システムの安定稼働を支援します。 【活用シーン】 * 電力会社、石油会社、ガス会社など、エネルギー関連企業 * プラント制御システム、スマートグリッドシステムなどの保護 * 情報漏洩対策、システム停止リスクの軽減 【導入の効果】 * ネットワークセキュリティの強化 * システム停止リスクの低減 * 情報漏洩のリスク軽減

【製造業向け】セキュリティアダプター SA1

【製造業向け】セキュリティアダプター SA1
製造業では、設計図面や製造ノウハウなど、企業の競争力を左右する機密情報の漏洩対策が不可欠です。サイバー攻撃による情報漏洩は、企業の信頼を失墜させ、損害賠償や事業継続の困難を招く可能性があります。特に、工場ネットワーク(OT)と情報システム(IT)が連携する環境では、セキュリティリスクが高まります。セキュリティアダプター SA1は、製造業における機密情報漏洩のリスクを低減するために開発されました。 【活用シーン】 ・設計図面や技術データの保護 ・製造ラインの制御システム(ICS/OT)のセキュリティ強化 ・サプライチェーン全体のセキュリティ向上 【導入の効果】 ・不正アクセスによる情報漏洩の防止 ・ランサムウェア感染による操業停止リスクの低減 ・コンプライアンス遵守と企業価値の向上

【製造業向け】多層防御ランサムウェア対策

【製造業向け】多層防御ランサムウェア対策
製造業の稼働監視システムでは、24時間365日の安定稼働が不可欠です。ランサムウェア感染によるシステム停止は、生産ラインの停止、データの損失、復旧コストの増大など、事業継続に深刻な影響を及ぼします。特に、リモートメンテナンスや外部ネットワークとの接続が多い環境では、ランサムウェアのリスクが高まります。タックSecurePlatformは、製造業のシステム環境を多層防御で保護し、ランサムウェアの脅威から重要なデータを守ります。 【活用シーン】 ・生産設備の稼働監視システム ・製造ラインの制御システム ・品質管理システム 【導入の効果】 ・システム停止による生産損失の回避 ・データ復旧にかかる時間とコストの削減 ・事業継続性の向上

【運行管理向け】多層防御ランサムウェア対策

【運行管理向け】多層防御ランサムウェア対策
運輸業界の運行管理システムでは、運行状況や顧客情報など、重要なデータが扱われます。ランサムウェア感染によるシステム停止は、業務の遅延や顧客への影響を及ぼし、企業の信頼を損なう可能性があります。特に、運行管理システムは、外部からのアクセスが多く、ランサムウェアの標的になりやすい傾向があります。タックSecurePlatformは、ランサムウェアの脅威から運行管理システムを守り、安全な業務遂行を支援します。 【活用シーン】 ・運行管理システムのデータ保護 ・車両の位置情報や運行データのセキュリティ強化 ・顧客情報の漏洩防止 【導入の効果】 ・ランサムウェア感染によるシステム停止リスクの軽減 ・情報漏洩による損害リスクの低減 ・安全な運行管理体制の構築

【水道事業者向け】専門知識ゼロでも理解できるOTセキュリティ動画

【水道事業者向け】専門知識ゼロでも理解できるOTセキュリティ動画
水道業界では、水質汚染を防ぎ、安全な水の供給を維持するために、OT(Operational Technology)システムのセキュリティ対策が不可欠です。特に、サイバー攻撃によるシステム停止や誤作動は、水質汚染や供給停止といった重大な事態を引き起こす可能性があります。OTセキュリティ教育動画は、これらのリスクを理解し、適切な対策を講じるために役立ちます。本動画は、OTとITのセキュリティの違い、関連用語、インシデント事例などをわかりやすく解説し、従業員のセキュリティ意識向上に貢献します。 【活用シーン】 ・浄水場、配水場、ポンプ場など、OTシステムを運用するすべての施設 ・水質監視システム、制御システムに関わる従業員 ・サイバー攻撃による水質汚染リスクを認識し、対策を講じたい事業者 【導入の効果】 ・OTセキュリティに関する知識と理解を深め、インシデント発生時の対応能力を向上 ・水質汚染リスクを低減し、安全な水の供給を継続 ・従業員のセキュリティ意識を高め、組織全体のセキュリティレベルを向上

【官公庁向け】サイバーセキュリティ対策

【官公庁向け】サイバーセキュリティ対策
官公庁のシステム保護においては、情報漏洩やシステム停止を防ぐための強固なセキュリティ対策が不可欠です。特に、国民の重要な情報を取り扱うシステムにおいては、サイバー攻撃による被害を最小限に抑えることが求められます。2027年にはサイバーレジリエンス法(CRA)が義務化され、ソフトウェアのセキュリティ対策は必須となります。富士ソフトのサイバーセキュリティ対策は、OSS脆弱性の検出、SBOMの自動生成、DevOps基盤との連携を通じて、安全なシステム開発を支援します。ソフトウェアのセキュリティ強化、OSS脆弱性対策をご検討の官公庁の皆様は、ぜひ資料をご覧ください。 【活用シーン】 ・重要インフラシステムのセキュリティ強化 ・個人情報保護のためのシステムセキュリティ対策 ・CRA対応 【導入の効果】 ・OSS脆弱性リスクの低減 ・SBOM管理の効率化 ・安全なシステム開発プロセスの確立

【製造業向け】UTMによる遠隔監視のセキュリティ強化

【製造業向け】UTMによる遠隔監視のセキュリティ強化
製造業の遠隔監視システムでは、ネットワークへの不正アクセスやマルウェア感染によるシステム停止が大きなリスクとなります。特に、遠隔地から重要な設備を監視・制御する場合、セキュリティ対策は不可欠です。UTMは、これらの脅威からネットワークを保護し、安定した遠隔監視環境を構築するために必要です。 【活用シーン】 * 工場設備の遠隔監視 * 生産ラインのモニタリング * 品質管理のためのデータ収集 【導入の効果】 * 不正アクセスによるシステム停止リスクの低減 * マルウェア感染による情報漏洩防止 * 安定した遠隔監視環境の実現

【官公庁向け】UTMソリューション

【官公庁向け】UTMソリューション
官公庁では、情報漏洩のリスクを最小限に抑え、機密情報を厳重に保護することが不可欠です。サイバー攻撃やマルウェア感染は、業務の停止や情報流出につながり、組織の信頼を失墜させる可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な情報管理を実現します。当社のUTMは、ウォッチガードジャパンの製品を代理店として販売しており、Fortinet社のUTMフォーティゲートによるネットワークセキュリティ構築の実績も豊富です。 【活用シーン】 ・機密情報の取り扱い ・ネットワークのセキュリティ強化 ・情報漏洩対策 【導入の効果】 ・情報漏洩リスクの低減 ・ネットワークの安定稼働 ・セキュリティインシデント発生時の迅速な対応

【エネルギーインフラ向け】Sophos MDR

【エネルギーインフラ向け】Sophos MDR
エネルギーインフラ業界では、社会の基盤を支える重要な役割を担っており、サイバー攻撃によるシステム停止や情報漏えいは、甚大な影響を及ぼす可能性があります。特に、電力供給やガス供給といったインフラは、24時間365日安定稼働が求められ、セキュリティ対策は最優先事項です。Sophos MDRは、高度なサイバー脅威からエネルギーインフラを守り、事業継続を支援します。 【活用シーン】 ・電力・ガス供給システム ・プラント制御システム ・スマートグリッド 【導入の効果】 ・24時間365日の有人監視による迅速な脅威対応 ・インシデント発生時の業務中断リスクの低減 ・セキュリティ専門家による運用負荷軽減

【教育機関向け】UTMソリューション

【教育機関向け】UTMソリューション
教育機関では、生徒や教職員が安全にインターネットを利用できる環境が求められます。不適切なサイトへのアクセスや、マルウェア感染のリスクを軽減することが重要です。UTMソリューションは、不正アクセスや情報漏洩を防ぎ、安全なネットワーク環境を提供します。 【活用シーン】 ・学校、大学、専門学校など、教育機関におけるネットワークセキュリティ強化 ・生徒や教職員のインターネット利用における、不適切サイトへのアクセス制限 ・情報漏洩対策、マルウェア感染対策 【導入の効果】 ・安全なインターネット環境の提供 ・情報セキュリティリスクの低減 ・教職員の負担軽減

【小売決済向け】サイバーセキュリティ対策

【小売決済向け】サイバーセキュリティ対策
小売業界の決済システムでは、顧客情報や金銭のやり取りを安全に保護することが不可欠です。サイバー攻撃による情報漏洩やシステム停止は、顧客からの信頼を失墜させ、事業継続に深刻な影響を及ぼします。2027年にはサイバーレジリエンス法(CRA)が義務化され、ソフトウェアのセキュリティ対策がより重要になります。富士ソフトのサイバーセキュリティ対策は、OSSの脆弱性管理、SBOMの自動生成、DevOps基盤との連携を通じて、安全な決済システムの構築を支援します。 【活用シーン】 ・オンライン決済システム ・POSシステム ・店舗ネットワーク 【導入の効果】 ・顧客情報の保護 ・システム停止リスクの軽減 ・法規制への対応

【IT部門向け】サイバーセキュリティ対策ガイドブック

【IT部門向け】サイバーセキュリティ対策ガイドブック
IT業界では、サイバー攻撃による脆弱性への対策が急務となっています。特に、サプライチェーン攻撃や専門人材の不足といった課題を抱える企業にとって、迅速な対応と包括的な対策が求められます。当資料は、Sophos MDRの概要や活用メリットをまとめたガイドブックです。サイバー攻撃対策をご検討の際にぜひお役立てください。 【活用シーン】 ・サイバー攻撃対策 ・脆弱性診断 ・セキュリティ体制強化 【導入の効果】 ・ダウンタイムの最小化 ・既存IT環境の保護 ・専門人材不足の解消

【製造業サプライチェーン向け】セキュリティ対策

【製造業サプライチェーン向け】セキュリティ対策
製造業のサプライチェーンでは、情報漏洩や不正アクセスによる事業継続への影響が深刻な課題となっています。サプライチェーン全体でのセキュリティ対策は、取引先との連携、情報共有の増加に伴い、ますます重要になっています。当社のセキュリティソリューションは、サプライチェーン全体のリスクを考慮し、包括的な対策をご提案します。 【活用シーン】 ・サプライチェーン全体のセキュリティレベル向上 ・取引先との安全な情報共有 ・ランサムウェアや不正アクセスからの保護 【導入の効果】 ・サプライチェーン全体のセキュリティリスクを軽減 ・事業継続性の向上 ・取引先からの信頼獲得

【医療系大学向け】UTMによる情報漏洩対策

【医療系大学向け】UTMによる情報漏洩対策
医療系大学では、研究活動において、貴重な研究データや個人情報を取り扱います。研究不正を防ぎ、信頼性を確保するためには、これらの情報を保護することが不可欠です。情報漏洩は、研究データの改ざんや流出につながり、大学の信用を失墜させる可能性があります。UTMは、不正アクセスやマルウェア感染からネットワークを保護し、研究データの安全性を高めます。当社のUTMソリューションは、医療系大学の情報セキュリティニーズに応えるため、ウォッチガードジャパンのUTMやFortinet社のUTMフォーティゲートによるネットワークセキュリティ構築を提供しています。 【活用シーン】 ・研究データの保護 ・ネットワークへの不正アクセス防止 ・マルウェア感染対策 【導入の効果】 ・研究データの信頼性向上 ・コンプライアンス遵守 ・研究活動の効率化

【製造業向け】サイバーセキュリティ対策ガイドブック

【製造業向け�】サイバーセキュリティ対策ガイドブック
製造業において、機密情報の漏洩は、企業の信頼を失墜させ、事業継続に深刻な影響を与える可能性があります。サプライチェーン攻撃や、専門人材の不足といった課題も存在します。これらの課題に対し、サイバーセキュリティ対策は不可欠です。当資料は、Sophos MDRの概要や活用メリットをまとめたガイドブックです。 【活用シーン】 * 機密情報の保護 * 知的財産の保護 * 顧客データの保護 【導入の効果】 * 情報漏洩リスクの低減 * 事業継続性の確保 * 企業価値の向上

【運輸・運行管理向け】UTMソリューション

【運輸・運行管理向け】UTMソリューション
運輸・運行管理業界では、車両の位置情報や運行データの正確な管理が求められます。サイバー攻撃によるシステム停止や情報漏洩は、業務の遅延や顧客からの信頼失墜につながる可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な運行管理を支えます。 【活用シーン】 * 運行管理システムのセキュリティ強化 * 車両の位置情報や運行データの保護 * 不正アクセスやマルウェアからの防御 【導入の効果】 * 安全な運行管理体制の構築 * 情報漏洩リスクの低減 * 業務効率の向上

【製造業向け】サイバーセキュリティ対策

【製造業向け】サイバーセキュリティ対策
製造業では、知的財産や顧客情報など、機密情報の漏洩リスクが常に存在します。サイバー攻撃による情報漏洩は、企業の信頼を失墜させ、事業継続を困難にする可能性があります。2027年にはサイバーレジリエンス法(CRA)が義務化され、ソフトウェアのセキュリティ対策が不可欠となります。富士ソフトのサイバーセキュリティ対策は、OSS脆弱性の検出、SBOMの自動生成、DevOps基盤との連携により、安全な製品開発を支援します。ソフトウェアのセキュリティ強化、OSS脆弱性対策をご検討の方に最適です。 【活用シーン】 ・機密情報の保護 ・サプライチェーンのリスク管理 ・CRA対応 【導入の効果】 ・情報漏洩リスクの低減 ・コンプライアンス遵守 ・開発プロセスの効率化

【重要インフラ向け】サイバーセキュリティ対策

【重要インフラ向け】サイバーセキュリティ対策
エネルギー業界、特に重要インフラにおいては、サイバー攻撃によるシステム停止は、社会全体に甚大な影響を及ぼす可能性があります。2027年12月には、EUでサイバーレジリエンス法(CRA)が全面適用され、ソフトウェアのセキュリティ強化が義務化されます。重要インフラを支えるシステムにおいては、OSSの脆弱性対策、SBOMの管理、そしてCRAへの対応が急務です。富士ソフトは、40年の組み込み開発経験を活かし、貴社のサイバーセキュリティ対策を支援します。Black Duck SCAを活用し、安全な製品開発と開発プロセスの負担軽減を実現します。 【活用シーン】 ・発電所、送電網、石油・ガスプラントなど、重要インフラの制御システム ・サイバー攻撃によるシステム停止リスクの軽減 ・CRA対応、OSS脆弱性対策、SBOM管理の効率化 【導入の効果】 ・OSSの脆弱性やライセンスリスクの可視化 ・SBOMの自動生成による管理工数削減 ・安全な製品開発プロセスの確立

【小売向け】UTMソリューション

【小売向け】UTMソリューション
小売業界では、顧客の個人情報やクレジットカード情報などの機密データを安全に管理することが不可欠です。不正アクセスやマルウェア感染による情報漏洩は、顧客からの信頼を失墜させ、企業の信用を大きく損なう可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な顧客情報管理を実現します。 【活用シーン】 * POSシステムや顧客管理システムの保護 * 店舗Wi-Fiのセキュリティ強化 * オンラインショップのセキュリティ対策 【導入の効果】 * 顧客情報の漏洩リスクを低減 * 顧客からの信頼性向上 * 事業継続性の確保

DiXiM Security Endpoint 組み込みサービス

DiXiM Security Endpoint 組み込みサービス
DiXiM Security Endpoint は、POSレジや複合機などストレージをもつ産業機器への組み込みを想定したアンチウイルスセキュリティサービスです。LinuxおよびWindows OS上で動作し、ストレージ内のファイルへの読み書きを監視しながら、最新の脅威情報を元に悪意のあるファイルを検出、隔離、駆除、削除します。 【特長】 ■EUトップベンダーESET社の脅威情報を利用 第三者セキュリティテスト機関から100回以上受賞獲得しているEUトップベンダーであるESET社より提供を受けた最新の脅威情報をもとに、脅威検索を行います。

企業のエンドポイントセキュリティ脅威レポート 2025年1月

企業のエンドポイントセキュリティ脅威レポート 2025年1月
本レポートは、四半期ごとにHP Wolf Securityを通じて収集・分析された、企業に大きな影響を与える最新のマルウェアキャンペーンや攻撃トレンドをまとめた脅威インサイト資料です。 近年、ゲートウェイセキュリティを回避したEメール経由の攻撃や、高度化するフィッシング手口など、従来のウイルス対策では防ぎきれない脅威が増加しています。HP Wolf Securityは、こうした攻撃がエンドポイントに到達しても仮想空間に隔離し、被害を最小化。企業のセキュリティ担当者に新しい脅威の知見を提供し、エンドポイントセキュリティ体制を強化します。 本レポートでは、2024年第3四半期に実際に発生した事例を取り上げ、マルウェア対策や企業に必要なウイルス対策の方向性を解説しています。 企業の情報資産を守るために、最新のエンドポイントセキュリティ強化策を知りたい方に最適な内容です。詳細はPDFをダウンロードのうえご覧ください。

サプライチェーン攻撃対策の救世主!即効性抜群のセキュリティ対策!

サプライチェーン攻撃対策の救世主!即効性抜群のセキュリティ対策!
高性能セキュリティスイッチSubGateシリーズ・SubGateXシリーズは、国際特許取得の独自開発セキュリティASICである【MDSエンジン】を全機種に搭載しています。 同時に管理ソフト【VNM】から管理者にメールで通報しますので、感染自体にも気が付くことができ、川上での対応が可能になります。 エモテットやランサムウェアの感染が防ぎきれない昨今、1台の社内PCの感染や、テレワーク先での感染に気付かず持ち帰られたPCの安易な社内LANへの接続等、個人の管理努力だけでは社内クラスターからネットワークを守り切る事は困難となっています。現在使用中のHUBをSubGateに交換するだけで、ウイルスの拡散防止・内部でのDoS攻撃等の有害トラフィックの遮断・IP電話の通話内容の盗聴や機密データの盗み取り等を防止できます。無線LAN環境には、セキュリティアクセスポイントSubGate AP、WiFi6対応のセキュリティアクセスポイントSubGateAPXもございます。又、SubGateXはマルチギガに対応しています。即効性の高いSubGateシリーズで、感染する事前提の内部対策を強化できます。

マネージメントセキュリティサービス

マネージメントセキュリティサービス
当社のマネージドセキュリティサービスでは、企業のセキュリティ、ネットワークの課題解決と、対策に必要な機器、運用・保守、技術サポートまでワンストップで提供し、企業におけるセキュリティ対策を実現。 ★4月ウェビナー 4/13開催:【情シス担当必見】セキュリティ事故につながるネットワーク機器の脆弱性!<その最善の対策とは?>」~新サービスVario マネージドLAN / Wi-Fiで一気に解決~ ランサムウェア・Emotetなどのサイバー攻撃からネットワークを守る情報システム担当者の運用負荷の軽減と、専門家による社内LANのマネージドセキュリティサービスについて解説 ↓申込先↓ https://webinar.variosecure.net 4/20開催:「サイバー攻撃対策に何が必要か、どう選ぶか、中小企業必見のセキュリティ対策とは」も受付中。 【特長】 ■network securityの冗長化課題を解決 ■ゲートウェイセキュリティを提供 ■IPv4, IPv6両環境に対応したサービス ■自社開発の機器、監視システムによる一貫サービス ■クラウド環境や仮想マシンへの対策

産業機器、医療機器に好適のセキュリティ対策ご紹介

産業機器、医療機器に好適のセキュリティ対策ご紹介
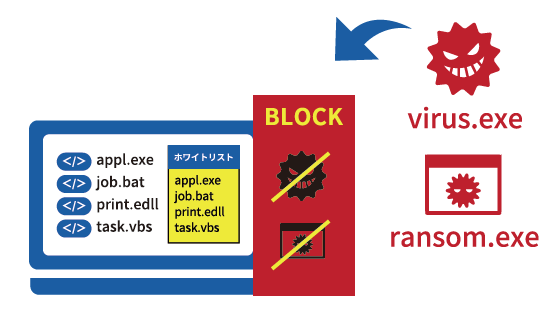
『McAfee Embedded Control』は、IoT機器のセキュリティ対策として 産業分野、医療分野、リテール分野、OA分野で広く活用されている ホワイトリスト型セキュリティ製品です。 安全なシステム状態のホワイトリストを作成し、ファイルへのアクセスや アプリケーションの実行を制御することで、様々な不正実行を阻止。結果、 ランサムウェアや未知のマルウェアの攻撃からもシステムを保護しています。 永続使用権ですので機器出荷後にライセンス更新は不要となっており、 全世界で400万台以上の組込みデバイスを保護しています。 【選ばれる理由】 ■長期稼働を保証 ■lo機器に鉄壁のセキュリティ対策 ■数多くの導入実績 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

『セキュリティトータルサポート』

『セキュリティトータルサポート』
『セキュリティトータルサポート』は、見守る力と、応える力で、お客様の導入されたセキュリティ対策の有効的な状態を維持しミッションクリティカルな対処を実現します。 本当の安心は、強固で優秀なツールやシステムを導入しただけでは手に入らない、そのシステムを完璧に稼働させるサポートこそが大切です。 経験豊富なエンジニアが、効率よく配置されたインフラストラクチャをフル活用し、お客様の大切な情報システムを支えます。 【特長】 ■遠隔地から稼働状態を監視、安定稼働を効率的にサポート ■ワンストップでさまざまな障害復旧に迅速対応 ■お客様の業務に合わせた効率運用をアシスト ■定期点検から障害復旧までトータルサポート ■一貫したポリシーで情報システムを脅威から守り、  応える、高いレベルのサポート ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

AI主導型セキュリティプラットフォーム『CYCRAFT AIR』

AI主導型セキュリティプラットフォーム『CYCRAFT AIR』
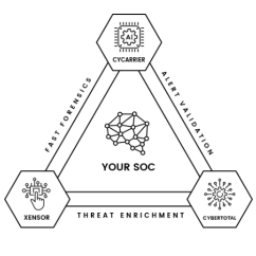
『CYCRAFT AIR』は、数千のエンドポイントを同時に検査し、 リアルタイムで脅威を検出、防御することができる AI主導型セキュリティプラットフォームです。 あらかじめスケジュール設定されたエンドポイントのスキャンをはじめ 悪意のあるアクティビティがないか、エンドポイントを常に監視しています。 収集された情報は「CyCarrier」と呼ばれる AIを活用した フォレンジック分析センターに送信され、マルウェアサンプルやメモリ内の コマンド、さらにアンチウイルスが分類できないその他の疑わしい アクティビティを調査しています。 【特長】 ■「迅速性」と「網羅性」を重視 ■1つのソリューションで複数のフェーズをカバー ■AIを使い自動的に調査、分析を実施、調査結果レポートを自動生成可能 ■社内、社外のエンドポイントの状況を可視化できる ■導入後だけではなく、導入前の事件も調査可能 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせください。

Cyber Security Workplace

Cyber Security Workplace
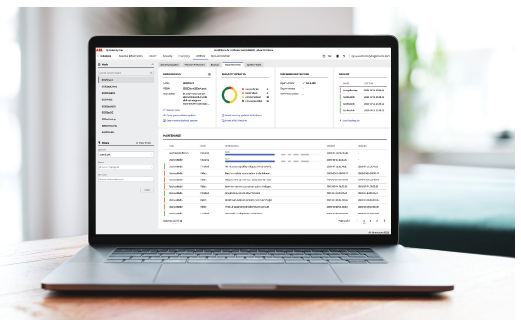
ABBのCyber Security Workplaceは、セキュリティに関する 脅威の分析と防御を自動化するシステムです。 シンプルで直感的なUIにより、すべてのセキュリティコントロールを 統合的に表示。 当システムにて簡単にサイバーセキュリティの脅威が生産に及ぼすリスクの 80~90%を削減することができます。 【特長】 ■シンプルで直感的なユーザーインターフェース ■柔軟かつカスタマイズ可能な設計 ■複数のセキュリティコンソール不要 ■セキュリティプログラムに合わせて拡張可能な設計 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

セキュリティソリューション『AppGuard』

セキュリティソリューション『AppGuard』
『AppGuard』は、検知・検出を行うことはせずに、未知・既知を問わず いかなる脅威からもPCをまもるOS プロテクト型エンドポイントセキュリティです。 OS プロテクト型、とその名の通り、OSそのものをまもりシステムに 害を与えることがありません。 さらに、ユーザがインストールしたプログラムは、リスト化(ポリシー設定) することがなく使えることはもちろんのこと、それらのソフトウェアの バージョンアップを設定変更なしで適用することも可能です。 【特長】 ■未知、ゼロデイ、既知に関わらずシステムに害を与えない  (未然に不正行為を阻止) ■システムの安全性を確保 ※詳しくはPDFをダウンロードして頂くか、お問い合わせください。

クラウド『JCS Cyber Protect Cloud』

クラウド『JCS Cyber Protect Cloud』
『JCS Cyber Protect Cloud』は、多くの企業が被害に遭ったSNAKE(EKANS)を 含むランサムウェア/マルウェアを検知・遮断します。 高度なマルウェア対策として、3年のセキュリティ機能提供実績を保持。 サイバー攻撃の脅威からIT資産を堅牢に保護します。 【導入メリット】 ■サブスクリプションで安価にすぐ始められる ■迅速に復旧できビジネス継続が可能 ■遠隔管理によるエンドポイント保護 ■常に先進のサービスを利用 ※詳しくはPDFをダウンロードして頂くか、お問い合わせください。

医療向けSyslogサーバーLogStare Collector

医療向けSyslogサーバーLogStare Collector
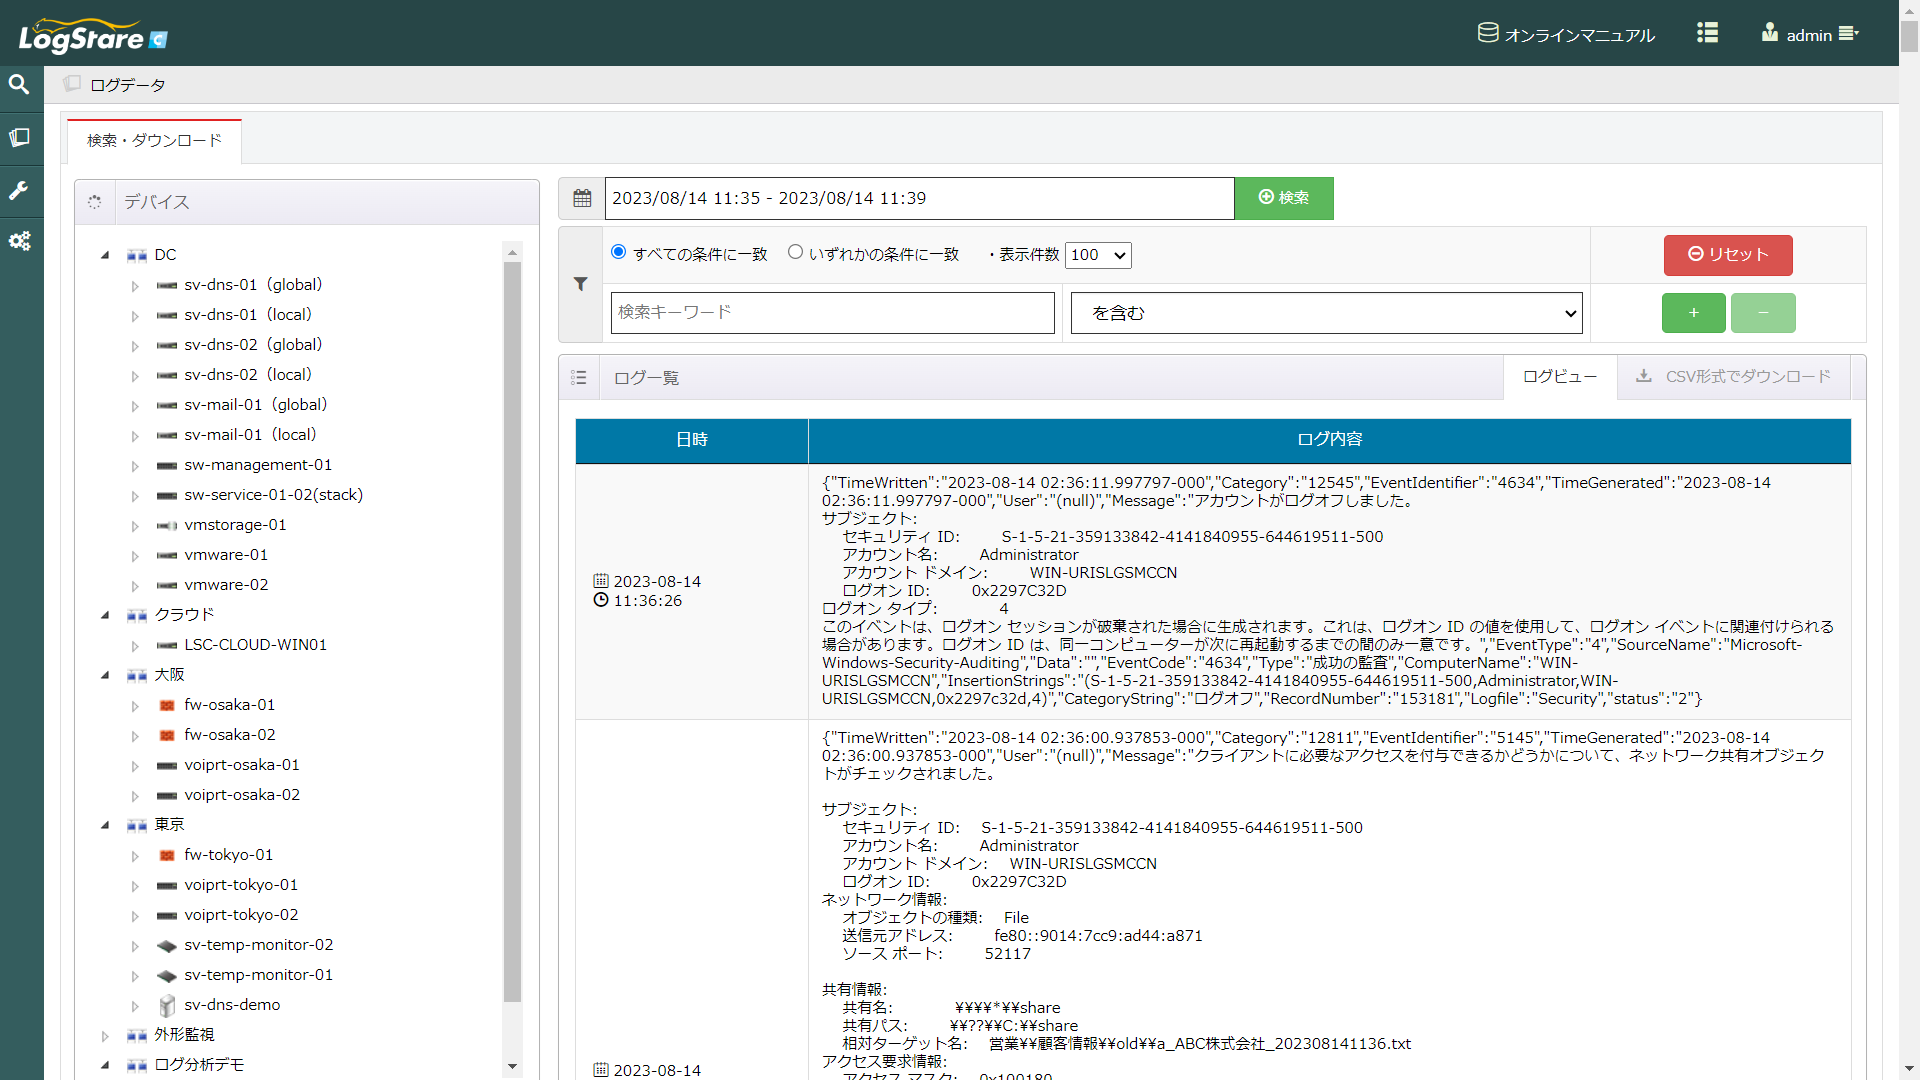
LogStare Collector(ログステア コレクター)は2001年の創業時からセキュリティ運用サービスを提供し続けるセキュアヴェイルが独自開発した、純国産のログ管理ソフトです。 ■LogStare Collectorが選ばれる3つの理由 ・Windows OS対応 ・エージェントレスで既存環境への影響が少ない ・Windowsサーバーや各種クラウドのログにも対応 ■ログ収集・保管・アラートを自動化 SyslogはもちろんWindowsイベントログやMicrosoft 365、AWSなどクラウドのログ収集にも対応。 様々なシステムからログを収集して1/10に圧縮保管。 ログ検索や出力、リアルタイムアラートの設定もGUIから簡単に実行でき、ログ管理の自動化を全面的に支援します。​ ■ランサムウェア検知も可能です LogStare Collectorで収集したWindowsサーバーの監査ログをSOCが監視し、独自の検知ロジックでランサムウェアの侵入・潜伏を検知。被害の拡大を防ぎます。 ※SOCによる監視は別途お見積りとなります

【セキュリティ対策導入事例】CADソフトメーカー様

【セキュリティ対策導入事例】CADソフトメーカー様
株式会社デザイン・クリエィション様は主に2Dと3DのCADソフトの開発を 中心としたソフトウェアメーカーで、主力製品であるCADPACシリーズは、 リリースから40年近い歴史のあるロングセラーとなっております。 同社が「CrackProof」の導入を考えた理由は、海外で、同社の製品が 複数回にわたりクラッキングされているのが発見されてしまったからです。 導入前に気になったのは、処理をかけることでCADPACのパフォーマンスが 低下しないだろうかという心配でした。 導入後、動作を試してみると、心配していたパフォーマンスの低下はほとんど 見られませんでした。また、セキュリティの面でも導入以降は、被害の報告を 受けることは無くなりました。 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

エンドポイントセキュリティ『FFRI yarai』

エンドポイントセキュリティ『FFRI yarai』
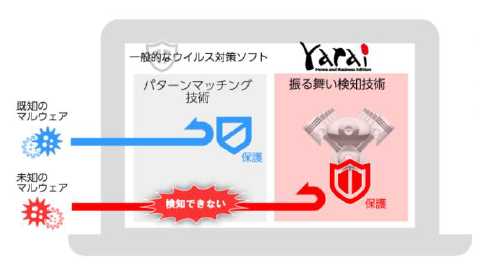
『FFRI yarai』は、ウイルスの振る舞いを見て防御する"先読み技術"により 未知のウイルスもリアルタイムに防御するエンドポイントセキュリティです。 5つのエンジンで攻撃フローを広範囲に捕捉し、動的解析・静的解析による エンドポイント多層防御を実現。一般的なウイルス対策ソフトと同居し 多重防御も可能です。 また、検知が確認された場合はシンプルな動作で、脅威やエンドポイントを 封じ込めることが可能なインシデントレスポンス対策を支援する機能を実装しています。 【特長】 ■未知の脅威に対抗できる"先読み防御技術" ■エンドポイント多層防御 ■EDR機能(脅威の検索、駆除、端末隔離) ■クラウドによる運用代行サービス ■豊富な防御実績・導入実績 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

【恐怖新聞】本当にあったこわい話 第二話

【恐怖新聞】本当にあったこわい話 第二話
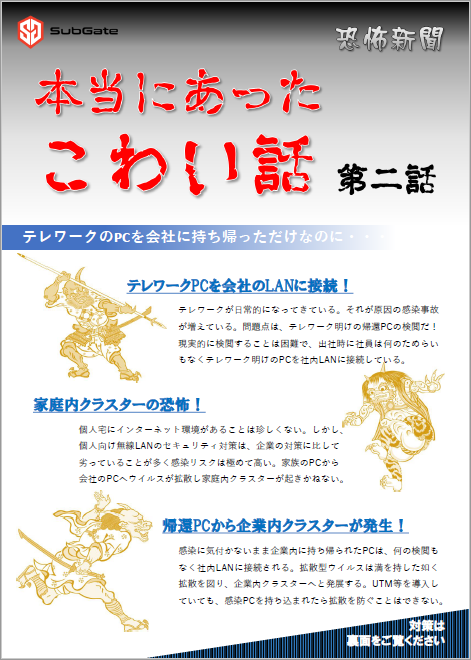
恐怖新聞では本当にあったこわい話をご紹介しています。 第二話は、「テレワークのPCを会社に持ち帰っただけなのに…」についてです。 “テレワークPCを会社のLANに接続”や“家庭内クラスターの恐怖”、 “帰還PCから企業内クラスターが発生”の被害がありました。 そんな時は、セキュリティスイッチ『SubGate』がネットワークを守ります。 優れた振る舞い検知機能によって、有害トラフィックを遮断、ウイルスの 拡散を防止、データの盗み取りを阻止することができます。 【被害内容】 ■テレワークPCを会社のLANに接続 ■家庭内クラスターの恐怖 ■帰還PCから企業内クラスターが発生 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

IT環境の健康診断!

IT環境の健康診断!
セキュリティ被害や情報漏洩の可能性は、今や『外部から』だけではなく『内部から』も。人間の身体だって「知らないうち・気づいていないだけ」で病気や衰えが出てくるように、ネットワークやサーバー、お使いのアプリやシステムといった、今やビジネスに欠かせないIT環境(=会社の身体)にも、脅威や被害は忍び寄っています。 年々複雑化・巧妙化しているセキュリティ脅威への備えとして、ぜひ一度「IT環境の健康診断」を行ってみてはいかがでしょうか?

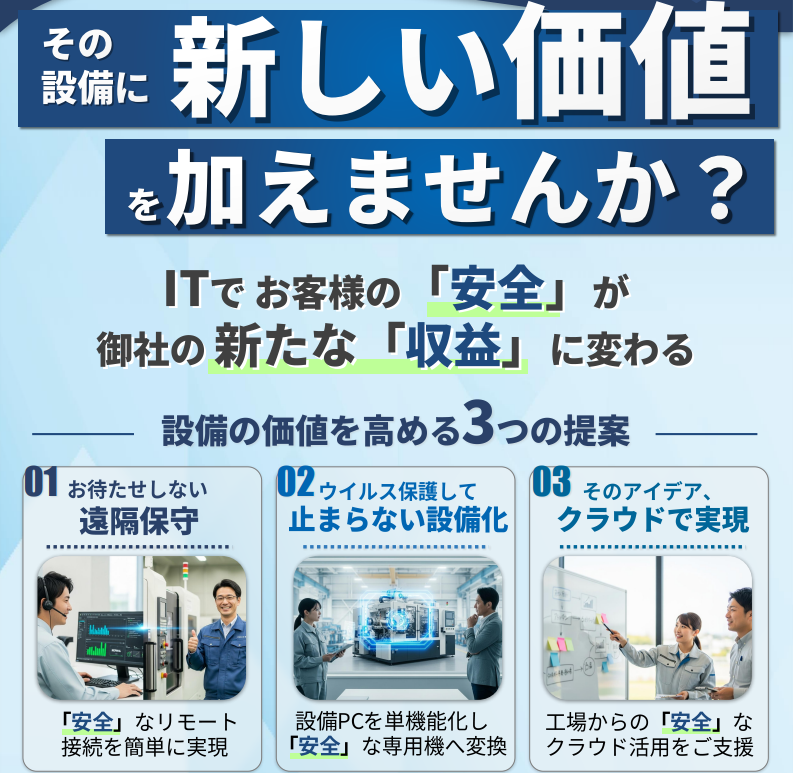
生産現場の安心・安全のためのセキュリティ対策ソリューション

生産現場の安心・安全のためのセキュリティ対策ソリューション
お客様のビジネスをサイバー脅威から守る、多層防御ネットワークセキュリティソリューションです。 「タックSecurePlatform」は、システム利用の安心・安全のため、【侵入させない】【発症させない】【データを守る】の3層で強固な防御を実現します。 【侵入させない】 装置のリモートメンテナンスに多用・活用されているVPNですが、 ランサムウェアの感染経路の6割と最も狙われやすい侵入経路となっています。 複数あるVPNをよりセキュアな回線で一つにまとめて安全に管理。 2段階認証・操作の録画など、より安心な機能と環境を構築できます。 【発症させない】 マルウェアや害を成す行動を徹底的にブロックするゼロトラスト型の先進セキュリティ「AppGuard」で、 「侵入されても発症させない」新基準のセキュリティを構築できます。 【データを守る】 超高可用性・国内データセンターへのバックアップ体制を構築。 30世代のデータ保存と保存後のロック機能により、もしもの時のデータ復旧を可能にします。

CrackProof導入事例 メタバースプラットフォーム運営

CrackProof導入事例 メタバースプラットフォーム運営
近年、様々な業界で注目されている「メタバース」。 業種問わずあらゆる分野での展開が広がっていますが その一方、プラットフォームを運営する側には 様々なセキュリティリスクも想定されます。 ※弊社サイトのコラムでもメタバースのセキュリティについてご説明しています↓ 「メタバースをビジネス活用する際に知っておくべきセキュリティについて」 https://www.hypertech.co.jp/column/marketing/2023/03/metaverse-security/ 本書では、アプリのセキュリティ対策にCrackProofを選ばれた メタバース(VR)プラットフォーム運営のA社様に CrackProofによってセキュリティ上の課題がどう解決されたかをお話しいただきました。 【こんな方にオススメ】 ・メタバース(VR)プラットフォームのアプリ展開を予定している ・現在開発または運営しているメタバース(VR)アプリへのセキュリティ対策を検討している ・CrackProofをメタバース(VR)アプリのセキュリティ対策として選ぶメリットを知りたい

Sophos Intercept X

Sophos Intercept X
『Sophos Intercept X』は、高度な攻撃に対して比類のない保護を 提供します。 幅広い高度なテクノロジーのパッケージを採用して、システムに影響を 与える前に広範な脅威を阻止。 強力なEDRおよびXDRツールにより、組織は疑わしいアクティビティや 攻撃の兆候を追跡、調査し、対応できます。 【主な特長】 ■ディープラーニングAIを活用して未知の脅威を阻止 ■ランサムウェアをブロックし、影響を受けたファイルを安全な  状態にロールバック ■攻撃チェーン全体で使用されるエクスプロイト手法と悪意のある  アクティビティを防止 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

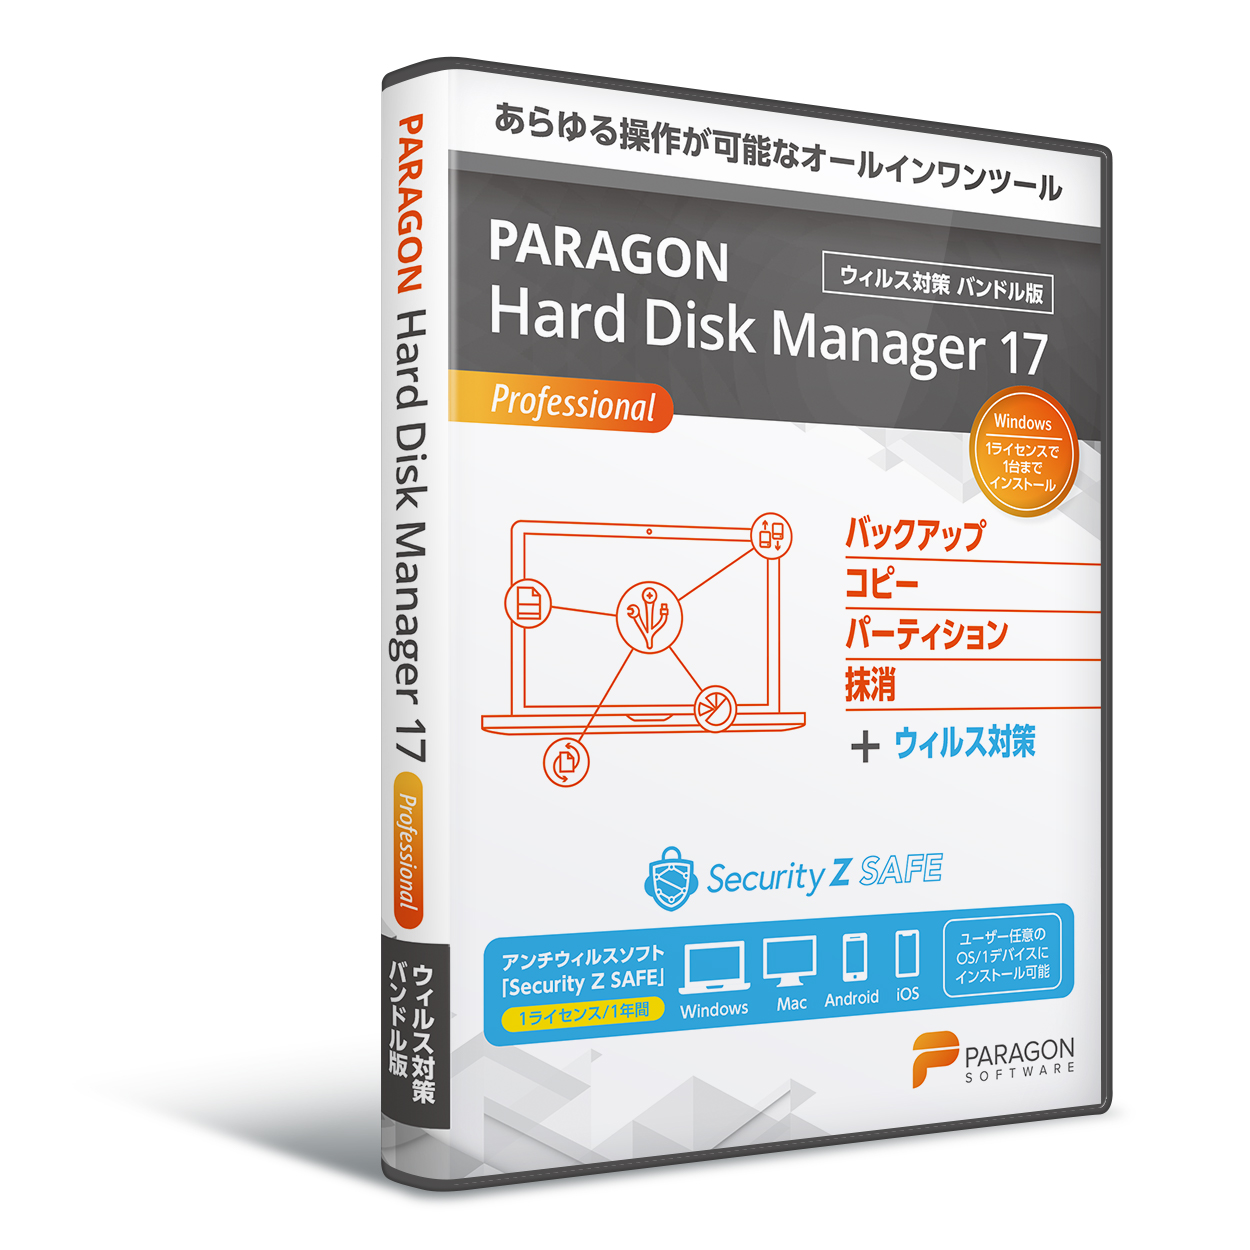
PHDM17 Pro Security Z SAFE バンドル

PHDM17 Pro Security Z SAFE バンドル
バックアップ・コピー・パーティション・抹消のあらゆる操作が可能なオールインワンツール Paragon Hard Disk Manager 17 Professionalに、2020 AV-TESTでBest Protectionを受賞したエンジンを採用するウイルス対策ソフト、Security Z SAFE(1台-1年間)をバンドルしたパッケージです。

マルウェア検知サービス

マルウェア検知サービス
ファイル単位あるいはシステム毎に、従来のシグネチャーマッチングの技術ではとらえることのできなかったマルウェアを検知する、従来のアンチウィルスやSandboxとは一線を画す、ワンランク上のサービスです。 この検知サービスは以下のような方法によって行われます。 1)明示的にファイルを検知サーバに移動する 2)対象システムのファイルを全て(あるいは特定のフォルダ―内のファイルを全て)検知サーバに移動して不正なファイルの有無を確認する 3)2)を行った後、対象システム上にスクリプト、エージェントなどを用意し、定期的に(1日に1回など)新しいファイルを検知サーバに移動してファイルの健全性を確認する

パッチ管理ソリューション

パッチ管理ソリューション
脅威にさらされたリスク、パッチの信頼性、デバイスのコンプライアンス、 健全性とリスクに関する実用的なインテリジェンスを備えたクラウド ネイティブのパッチ管理ソリューションである『Ivanti Neurons for Patch Management』についてご紹介いたします。 実用的な脅威インテリジェンス、パッチの信頼性に関するインサイト、 デバイスのリスクに関する可視性を提供し、IT部門が組織に危険を及ぼす 脆弱性を優先的に修正することが可能に。 本ソリューションを活用してパッチ適用作業の効率と効果を高めることで、 企業はデータ漏洩やランサムウェアなど、ソフトウェアの脆弱性に起因する 脅威から守ることができます。 【特長】 ■アクティブなエクスプロイトに対しプロアクティブにパッチを適用 ■パッチの信頼性とトレンドのインサイトにより、SLAの短縮を実現 ■オンプレミスからクラウドパッチ管理への移行 ■パッチ管理プロセスの合理化 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

2022年に対策すべきコト【セキュリティ対策】

2022年に対策すべきコト【セキュリティ対策】
ウイルスの拡散防止対策がより必要不可欠になる日が来る時の為に、 2022年に対策すべきコトをご紹介いたします。 対策強化が必要な事項のポイントとしては、“個人情報保護法の改正”や “電子帳簿保存法の改正”、“テレワーク用PC対策”です。 当社のセキュリティスイッチ『SubGate』は、簡単に内部対策を行えます。 コンピューターウイルスの拡散防止や、有害トラフィックの検知・遮断、 内線IP電話や機密データの盗聴阻止が可能で対策に適しています。 【対策強化が必要な事項のポイント】 ■個人情報保護法の改正  報告の厳格化(義務化)、二つの報告(速報・確報) ■電子帳簿保存法の改正  保存方法の変更、保管先のセキュリティ ■テレワーク用PC対策  家庭内クラスター、社内接続時の検閲 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

OSS/SBOM管理ツール『Black Duck SCA』

OSS/SBOM管理ツール『Black Duck SCA』
Black Duck SCAは、高性能なコンポジション解析で組織におけるOSSの活用状況とリスクのマネジメントを支援する、OSS管理および静的解析ツールです。 2027年12月11日からの全面適用される欧州サイバーレジリエンス法(CRA)対応準備として、Black Duck SCAはお客様組織やサービスのOSSの管理・脆弱性対策・ライセンス違反のチェック・暗号化リスクなどを効率かつ継続的な解析機能で包括的にサポートが可能です。 富士ソフトは、ツール知識や脆弱性関連のスペシャリストである「Black Duck社」と「マクニカ社」と3社パートナーシップを組むことで、信頼のサポート力でお客様のBlack Duck SCA導入をご支援いたします。 【まずは相談してみませんか?】 サイバーレジリエンス法対応は何をすればいい?OSS/SBOM管理を始めたいがやり方が分からない... このようなお悩みがあれば、是非富士ソフトにご相談ください! ★すでにBlack Duck SCAの検討を始められた方、どんなメリットがあるのかを知りたい方★ PDF資料をDL、またはお気軽にお問い合わせください!

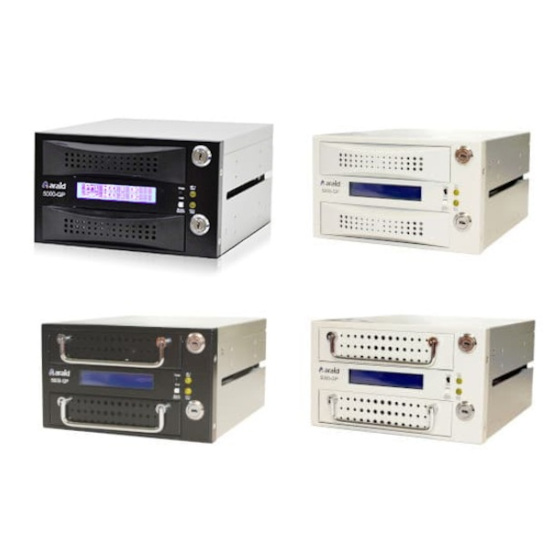
内蔵タイプ ハードウェアRAID装置 【ARAIDシリーズ】

内蔵タイプ ハードウェアRAID装置 【ARAIDシリーズ】
ARAIDは、2つのHDDまたはSSDを同時に動作させること(RAID1(ミラーリング))で、データの冗長化を実現します。 データを冗長化することで、1つのHDD(SSD)が壊れたとしても、 PCはノンストップで動き続け、ダウンタイムなしで動作し続けることが可能です。 ARAIDはハードウェアRAID装置として、ローカルにバックアップデータを保存するため、外部ネットワークを接続できない場所でのデータの保持に最適です。 また、インターネットを介さないため、サイバー攻撃のリスクを低減できます。 自社で用意したHDDまたはSSDで運用ができるので、容量と契約期間によって嵩むサブスクリプションのコストを気にする必要がありません。 こんなお悩みをお持ちの方に ・ネットワークに接続していないので、NASにデータ保存ができない ・毎日のデータのバックアップが大変 ・半導体製造ラインなどノンストップが求められるPC ・クラウドサーバーには保存できないデータをオンプレミス環境でデータ保護・バックアップしたい。
nowloading.gif

​お探しの製品は見つかりませんでした。

1 / 3

外部要因におけるランサムウェアの感染防止

外部要因におけるランサムウェアの感染防止とは?

外部要因のランサムウェア感染防止とは、サイバー攻撃者によって意図的に仕掛けられた悪意のあるソフトウェア(ランサムウェア)が、外部からの侵入経路を通じて組織のシステムやデータに感染し、暗号化・利用不能にする事態を防ぐための包括的な情報セキュリティ対策です。その目的は、事業継続性の確保、機密情報の保護、および経済的損失の最小化にあります。

​課題

巧妙化する侵入経路への対応不足

フィッシングメール、不正なウェブサイト、脆弱性を突いた攻撃など、外部からの侵入経路は日々巧妙化しており、従来の対策だけでは防ぎきれないケースが増加しています。

従業員のセキュリティ意識のばらつき

従業員一人ひとりのセキュリティリテラシーに差があり、不注意な操作や誤った判断が感染の引き金となるリスクが常に存在します。

最新の脅威情報への追随困難

ランサムウェアの亜種や攻撃手法は急速に進化するため、常に最新の脅威情報を収集し、対策をアップデートし続けることが困難です。

多層防御の不備と単一障害点

複数のセキュリティ対策を組み合わせる多層防御が不十分な場合、一つの対策が破られただけで感染に至る単一障害点が存在する可能性があります。

​対策

多層的な入口対策の強化

メールフィルタリング、Webフィルタリング、侵入検知・防御システム(IDS/IPS)などを組み合わせ、外部からの不正アクセスやマルウェアの侵入を多角的にブロックします。

従業員教育と訓練の継続実施

定期的なセキュリティ研修や標的型攻撃メール訓練を実施し、従業員のセキュリティ意識を高め、不審なメールやリンクに対する判断力を養います。

脆弱性管理とパッチ適用の徹底

OSやアプリケーションの脆弱性を定期的にスキャンし、発見された脆弱性に対して迅速にパッチを適用することで、攻撃者に悪用される隙を与えません。

エンドポイントセキュリティの高度化

次世代型アンチウイルスやEDR(Endpoint Detection and Response)を導入し、未知の脅威の検知・分析・封じ込め能力を高め、端末レベルでの感染拡大を防ぎます。

​対策に役立つ製品例

統合型セキュリティゲートウェイ

メール、Web、ネットワークなど複数の侵入経路を一元的に監視・防御し、外部からの脅威を多層的にブロックすることで、感染リスクを低減します。

セキュリティ意識向上トレーニングシステム

インタラクティブな学習コンテンツやシミュレーションを通じて、従業員のセキュリティリテラシーを継続的に向上させ、人的ミスによる感染を防ぎます。

脆弱性管理・パッチ適用自動化ツール

システム全体の脆弱性を自動で検出し、パッチ適用プロセスを効率化・自動化することで、セキュリティホールを迅速に解消します。

次世代エンドポイント保護ソリューション

AIや機械学習を活用して未知のマルウェアを検知し、リアルタイムで脅威を分析・隔離することで、端末からの感染拡大を効果的に阻止します。

目的・課題で絞り込む

​カテゴリで絞り込む

IT資産管理製品
エンドポイント保護
セキュリティサービス
ネットワーク保護
詐称・改ざん対策
セキュリティ製品
その他情報セキュリティ対策
nowloading.gif

⭐今週のピックアップ

noimage_l.gif

読み込み中

ikkatsu_maru_flat_shadow.png
bottom of page