top of page
情報セキュリティ対策

情報セキュリティ対策に関連する気になるカタログにチェックを入れると、まとめてダウンロードいただけます。

ホーム

>

情報セキュリティ対策

>

多層防御の実現とは?課題と対策・製品を解説

mushimegane.png

外部要因における多層防御の実現とは?

外部要因の多層防御とは、サイバー攻撃や情報漏洩といった外部からの脅威に対して、単一の対策に依存せず、複数の異なる防御層を重ね合わせることで、総合的なセキュリティレベルを高める戦略です。これにより、一つの防御層が突破されたとしても、次の層で脅威を検知・遮断し、被害を最小限に抑えることを目指します。

各社の製品

​▼チェックした製品のカタログをダウンロード

絞り込み条件:

​一度にダウンロードできるカタログは20件までです。

​▼チェックした製品のカタログをダウンロード

【健康保険組合向け】UTMによる情報漏洩対策
【健康保険組合向け】UTMによる情報漏洩対策
健康保険組合では、加入者の個人情報や医療情報など、機密性の高い情報を扱います。情報漏洩は、加入者の信頼を失墜させるだけでなく、法的責任を問われる可能性もあります。UTMは、不正アクセスやマルウェア感染からネットワークを保護し、情報漏洩のリスクを低減します。当社のUTMソリューションは、健康保険組合の情報セキュリティニーズに応えるため、ウォッチガードジャパンのUTMやFortinet社のUTMフォーティゲートによるネットワークセキュリティ構築を提供しています。 【活用シーン】 ・加入者の個人情報保護 ・医療情報の保護 ・ネットワークへの不正アクセス防止 ・マルウェア感染対策 【導入の効果】 ・情報漏洩リスクの低減 ・加入者の信頼性向上 ・コンプライアンス遵守 ・業務効率の向上

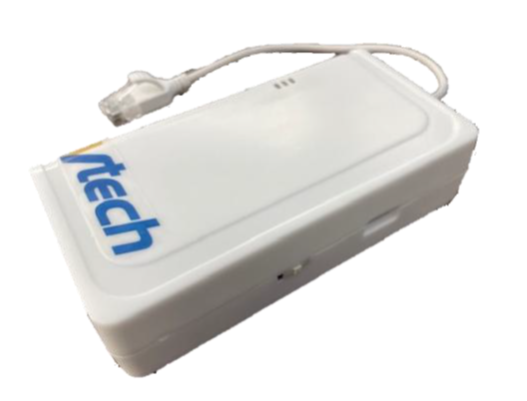
【製造業向け】セキュリティアダプター『SA1』

【製造業向け】セキュリティアダプター『SA1』
製造業の遠隔監視システムでは、24時間365日の安定稼働が求められます。特に、生産ラインの異常を早期に発見し、ダウンタイムを最小限に抑えるためには、システムのセキュリティ対策が不可欠です。サイバー攻撃によるシステム停止は、生産性の低下や顧客への影響につながる可能性があります。セキュリティアダプター『SA1』は、レガシー機器に装着するだけで、ランサムウェアなどのサイバー攻撃から遠隔監視システムを強固に保護します。 【活用シーン】 ・遠隔監視システムにおける、レガシー機器のセキュリティ強化 ・インターネット経由でのデータ送受信における、セキュリティリスクの軽減 ・生産ラインの異常監視、設備保全 【導入の効果】 ・システムの安定稼働による生産性向上 ・サイバー攻撃による損害リスクの軽減 ・遠隔監視システムの運用コスト削減

【エネルギー業界向け】UTMソリューション

【エネルギー業界向け】UTMソリューション
エネルギー業界では、システムの安定稼働が不可欠であり、サイバー攻撃によるシステム停止は、事業継続に深刻な影響を与えます。特に、電力供給やプラント制御システムなど、重要なインフラを支えるシステムにおいては、高度なセキュリティ対策が求められます。UTMソリューションは、不正アクセスやマルウェア感染からネットワークを保護し、システムの安定稼働を支援します。 【活用シーン】 * 電力会社、石油会社、ガス会社など、エネルギー関連企業 * プラント制御システム、スマートグリッドシステムなどの保護 * 情報漏洩対策、システム停止リスクの軽減 【導入の効果】 * ネットワークセキュリティの強化 * システム停止リスクの低減 * 情報漏洩のリスク軽減

【製造業向け】多層防御ランサムウェア対策

【製造業向け】多層防御ランサムウェア対策
製造業の稼働監視システムでは、24時間365日の安定稼働が不可欠です。ランサムウェア感染によるシステム停止は、生産ラインの停止、データの損失、復旧コストの増大など、事業継続に深刻な影響を及ぼします。特に、リモートメンテナンスや外部ネットワークとの接続が多い環境では、ランサムウェアのリスクが高まります。タックSecurePlatformは、製造業のシステム環境を多層防御で保護し、ランサムウェアの脅威から重要なデータを守ります。 【活用シーン】 ・生産設備の稼働監視システム ・製造ラインの制御システム ・品質管理システム 【導入の効果】 ・システム停止による生産損失の回避 ・データ復旧にかかる時間とコストの削減 ・事業継続性の向上

【運行管理向け】多層防御ランサムウェア対策

【運行管理向け】多層防御ランサムウェア対策
運輸業界の運行管理システムでは、運行状況や顧客情報など、重要なデータが扱われます。ランサムウェア感染によるシステム停止は、業務の遅延や顧客への影響を及ぼし、企業の信頼を損なう可能性があります。特に、運行管理システムは、外部からのアクセスが多く、ランサムウェアの標的になりやすい傾向があります。タックSecurePlatformは、ランサムウェアの脅威から運行管理システムを守り、安全な業務遂行を支援します。 【活用シーン】 ・運行管理システムのデータ保護 ・車両の位置情報や運行データのセキュリティ強化 ・顧客情報の漏洩防止 【導入の効果】 ・ランサムウェア感染によるシステム停止リスクの軽減 ・情報漏洩による損害リスクの低減 ・安全な運行管理体制の構築

【エネルギー業界向け】Webアプリケーション診断サービス

【エネルギー業界向け】Webアプリケーション診断サービス
エネルギー業界の遠隔監視システムでは、システムの安定稼働と情報セキュリティが不可欠です。特に、プラントや送電網などの重要インフラを遠隔で監視・制御するシステムは、サイバー攻撃の標的となりやすく、セキュリティ対策の強化が急務です。対策が不十分な場合、システムへの不正アクセスや改ざん、情報漏えいが発生し、事業継続に深刻な影響を及ぼす可能性があります。Webアプリケーション診断サービスは、遠隔監視システムのセキュリティ脆弱性を早期に発見し、対策を講じることで、システムの安全性を確保します。 【活用シーン】 ・遠隔監視システムのWebアプリケーション ・プラント監視システム ・送電網監視システム ・セキュリティ対策の強化 【導入の効果】 ・セキュリティ脆弱性の早期発見 ・システムへの不正アクセス防止 ・情報漏えいリスクの低減 ・システムの安定稼働の確保

【官公庁向け】UTMソリューション

【官公庁向け】UTMソリューション
官公庁では、情報漏洩のリスクを最小限に抑え、機密情報を厳重に保護することが不可欠です。サイバー攻撃やマルウェア感染は、業務の停止や情報流出につながり、組織の信頼を失墜させる可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な情報管理を実現します。当社のUTMは、ウォッチガードジャパンの製品を代理店として販売しており、Fortinet社のUTMフォーティゲートによるネットワークセキュリティ構築の実績も豊富です。 【活用シーン】 ・機密情報の取り扱い ・ネットワークのセキュリティ強化 ・情報漏洩対策 【導入の効果】 ・情報漏洩リスクの低減 ・ネットワークの安定稼働 ・セキュリティインシデント発生時の迅速な対応

【教育機関向け】UTMソリューション

【教育機関向け】UTMソリューション
教育機関では、生徒や教職員が安全にインターネットを利用できる環境が求められます。不適切なサイトへのアクセスや、マルウェア感染のリスクを軽減することが重要です。UTMソリューションは、不正アクセスや情報漏洩を防ぎ、安全なネットワーク環境を提供します。 【活用シーン】 ・学校、大学、専門学校など、教育機関におけるネットワークセキュリティ強化 ・生徒や教職員のインターネット利用における、不適切サイトへのアクセス制限 ・情報漏洩対策、マルウェア感染対策 【導入の効果】 ・安全なインターネット環境の提供 ・情報セキュリティリスクの低減 ・教職員の負担軽減

【IT部門向け】サイバーセキュリティ対策ガイドブック

【IT部門向け】サイバーセキュリティ対策ガイドブック
IT業界では、サイバー攻撃による脆弱性への対策が急務となっています。特に、サプライチェーン攻撃や専門人材の不足といった課題を抱える企業にとって、迅速な対応と包括的な対策が求められます。当資料は、Sophos MDRの概要や活用メリットをまとめたガイドブックです。サイバー攻撃対策をご検討の際にぜひお役立てください。 【活用シーン】 ・サイバー攻撃対策 ・脆弱性診断 ・セキュリティ体制強化 【導入の効果】 ・ダウンタイムの最小化 ・既存IT環境の保護 ・専門人材不足の解消

【医療系大学向け】UTMによる情報漏洩対策

【医療系大学向け】UTMによる情報漏洩対策
医療系大学では、研究活動において、貴重な研究データや個人情報を取り扱います。研究不正を防ぎ、信頼性を確保するためには、これらの情報を保護することが不可欠です。情報漏洩は、研究データの改ざんや流出につながり、大学の信用を失墜させる可能性があります。UTMは、不正アクセスやマルウェア感染からネットワークを保護し、研究データの安全性を高めます。当社のUTMソリューションは、医療系大学の情報セキュリティニーズに応えるため、ウォッチガードジャパンのUTMやFortinet社のUTMフォーティゲートによるネットワークセキュリティ構築を提供しています。 【活用シーン】 ・研究データの保護 ・ネットワークへの不正アクセス防止 ・マルウェア感染対策 【導入の効果】 ・研究データの信頼性向上 ・コンプライアンス遵守 ・研究活動の効率化

【運輸・運行管理向け】UTMソリューション

【運輸・運行管理向け】UTMソリューション
運輸・運行管理業界では、車両の位置情報や運行データの正確な管理が求められます。サイバー攻撃によるシステム停止や情報漏洩は、業務の遅延や顧客からの信頼失墜につながる可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な運行管理を支えます。 【活用シーン】 * 運行管理システムのセキュリティ強化 * 車両の位置情報や運行データの保護 * 不正アクセスやマルウェアからの防御 【導入の効果】 * 安全な運行管理体制の構築 * 情報漏洩リスクの低減 * 業務効率の向上

【IT業界向け】UTM|ソリューション部

【IT業界向け】UTM|ソリューション部
IT業界では、ネットワークのセキュリティ対策として、脆弱性診断への対応が不可欠です。不正アクセスやマルウェア感染による情報漏洩リスクを軽減するため、UTMの導入が求められます。UTMは、ファイアウォール、IPS、アンチウイルスなどの機能を統合し、多層的な防御を実現します。当社のUTMソリューションは、セキュリティの専門家によるサポートも提供し、お客様のネットワーク環境を安全に保ちます。 【活用シーン】 ・企業のネットワークセキュリティ強化 ・脆弱性診断後の対策 ・情報漏洩対策 【導入の効果】 ・不正アクセスやマルウェア感染のリスク軽減 ・セキュリティインシデント発生時の迅速な対応 ・ITインフラの安定稼働

【小売向け】UTMソリューション

【小売向け】UTMソリューション
小売業界では、顧客の個人情報やクレジットカード情報などの機密データを安全に管理することが不可欠です。不正アクセスやマルウェア感染による情報漏洩は、顧客からの信頼を失墜させ、企業の信用を大きく損なう可能性があります。UTMソリューションは、これらの脅威からネットワークを保護し、安全な顧客情報管理を実現します。 【活用シーン】 * POSシステムや顧客管理システムの保護 * 店舗Wi-Fiのセキュリティ強化 * オンラインショップのセキュリティ対策 【導入の効果】 * 顧客情報の漏洩リスクを低減 * 顧客からの信頼性向上 * 事業継続性の確保

ネットワークトラフィック監視ツール【Flowmon】

ネットワークトラフィック監視ツール【Flowmon】
『Flowmon』は、ネットワーク運用部門と、セキュリティ担当部門が 共有する目標、安定した頑健なデジタル環境の達成に貢献します。 多くの既存ツールやプラットフォームとシームレスに統合可能。 異種環境を完全にサポートし、ルーター、スイッチ、ファイアウォール、 クラウドからテレメトリデータを抽出して収集します。 また、ネットワークトラフィックを監視し、侵害の可能性があれば プロアクティブに警告します。 【特長】 ■多くの既存ツールやプラットフォームとシームレスに統合可能 ■インシデントはリアルタイムで検出され、豊富なコンテキストと共に表示 ■関連情報が抽出され、ダッシュボード上にわかりやすく表示される ■操作は直感的でわかりやすい ■ネットワークトラフィックを複数の観点からチェック ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

株式会社ブレス 事業紹介

株式会社ブレス 事業紹介
株式会社ブレスは、ITインフラの技術者集団であり、ネットワーク・ 仮想化・サイバーセキュリティを柱に活動しているベンチャー企業です。 豊富な知識・ノウハウを持ったスタッフがお客様の声にしっかりと耳を 傾けることでそれぞれのお客さまのニーズに合ったご提案をいたします。 また、システムの構築や導入にとどまらず、将来を見据えた 運用のサポートまでトータルにご支援いたします。 【特長】 ■先進的な提案力 ■技術者による対応力 ■安心の定期保守 ※詳しくはPDFをダウンロードして頂くか、お気軽にお問い合わせ下さい。

Palo Alto Networks(R)次世代ファイアウォール

Palo Alto Networks(R)次世代ファイアウォール
当社では、パロアルトネットワークス次世代ファイアウォールを活用したネットワークセキュリティをまるごと強力サポートします。 利用規模・利用目的に応じた、好適なネットワークセキュリティ対策をワンストップで実現。 当社が豊富な経験を元にパロアルトネットワーク次世代ファイアウォールに関する「手配、設計・構築」から「運用、保守」までネットワークセキュリティの安心を叶えます。 【効果(メリット)】 ■スムーズかつコストを抑えたセキュアな環境が構築可能 ■お客様の管理負荷を軽減 ■顕在化していないリスクの把握が可能 ■リモート環境がないお客様に好適 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

サプライチェーン攻撃対策の救世主!即効性抜群のセキュリティ対策!

サプライチェーン攻撃対策の救世主!即効性抜群のセキュリティ対策!
高性能セキュリティスイッチSubGateシリーズ・SubGateXシリーズは、国際特許取得の独自開発セキュリティASICである【MDSエンジン】を全機種に搭載しています。 同時に管理ソフト【VNM】から管理者にメールで通報しますので、感染自体にも気が付くことができ、川上での対応が可能になります。 エモテットやランサムウェアの感染が防ぎきれない昨今、1台の社内PCの感染や、テレワーク先での感染に気付かず持ち帰られたPCの安易な社内LANへの接続等、個人の管理努力だけでは社内クラスターからネットワークを守り切る事は困難となっています。現在使用中のHUBをSubGateに交換するだけで、ウイルスの拡散防止・内部でのDoS攻撃等の有害トラフィックの遮断・IP電話の通話内容の盗聴や機密データの盗み取り等を防止できます。無線LAN環境には、セキュリティアクセスポイントSubGate AP、WiFi6対応のセキュリティアクセスポイントSubGateAPXもございます。又、SubGateXはマルチギガに対応しています。即効性の高いSubGateシリーズで、感染する事前提の内部対策を強化できます。

マネージメントセキュリティサービス

マネージメントセキュリティサービス
当社のマネージドセキュリティサービスでは、企業のセキュリティ、ネットワークの課題解決と、対策に必要な機器、運用・保守、技術サポートまでワンストップで提供し、企業におけるセキュリティ対策を実現。 ★4月ウェビナー 4/13開催:【情シス担当必見】セキュリティ事故につながるネットワーク機器の脆弱性!<その最善の対策とは?>」~新サービスVario マネージドLAN / Wi-Fiで一気に解決~ ランサムウェア・Emotetなどのサイバー攻撃からネットワークを守る情報システム担当者の運用負荷の軽減と、専門家による社内LANのマネージドセキュリティサービスについて解説 ↓申込先↓ https://webinar.variosecure.net 4/20開催:「サイバー攻撃対策に何が必要か、どう選ぶか、中小企業必見のセキュリティ対策とは」も受付中。 【特長】 ■network securityの冗長化課題を解決 ■ゲートウェイセキュリティを提供 ■IPv4, IPv6両環境に対応したサービス ■自社開発の機器、監視システムによる一貫サービス ■クラウド環境や仮想マシンへの対策

Ray-SOCサービス

Ray-SOCサービス
当社の、『Ray-SOCサービス』をご紹介いたします。 ファイアウォールやVPN接続装置を中心に、ネットワーク機器や セキュリティ機器などのログをリアルタイムあるいは定期的に監視。 外部からの侵入の試みなどの異常な通信や傾向を早期発見、早期対処に つなげます。 また、当サービスの標準プランでは月額10.8万円から利用でき、 お客様ご予算やセキュリティポリシーなどに合わせて、サービス内容の カスタマイズをすることが可能です。 【監視対象(一部)】 ■ネットワーク機器 ■認証サーバ ■アンチウイルス ■ファイアーウォール ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

『セキュリティトータルサポート』

『セキュリティトータルサポート』
『セキュリティトータルサポート』は、見守る力と、応える力で、お客様の導入されたセキュリティ対策の有効的な状態を維持しミッションクリティカルな対処を実現します。 本当の安心は、強固で優秀なツールやシステムを導入しただけでは手に入らない、そのシステムを完璧に稼働させるサポートこそが大切です。 経験豊富なエンジニアが、効率よく配置されたインフラストラクチャをフル活用し、お客様の大切な情報システムを支えます。 【特長】 ■遠隔地から稼働状態を監視、安定稼働を効率的にサポート ■ワンストップでさまざまな障害復旧に迅速対応 ■お客様の業務に合わせた効率運用をアシスト ■定期点検から障害復旧までトータルサポート ■一貫したポリシーで情報システムを脅威から守り、  応える、高いレベルのサポート ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

工場のリスク分析、IPA準拠で実績ある専門家

工場のリスク分析、IPA準拠で実績ある専門家
当社のリスク分析サポートは、事業者様が自ら分析を行うケースで フレキシブルにお客様をサポートいたします。 分析を行う事で、効率の良いセキュリティ投資を行うことが可能。 また、情報処理推進機構(IPA)が公開している標準的な分析手法ですが、 ガイドブックが380ページもあるため、早くかかりたい方にお勧めです。 【特長】 ■IPAの「制御システムのセキュリティリスク分析ガイド」に完全準拠 ■当社開発のリスク分析ツール等を使ってコストを極限まで低減 ■実効性の高いセキュリティリスク評価を実現 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

ネットワークセキュリティ機器『UTM-70E』

ネットワークセキュリティ機器『UTM-70E』
『UTM-70E』は、ネットワークの境界で全面的かつオンタイムに セキュリティ防御を行うことで、複雑さを増すセキュリティ脅威から お客様をお守りするネットワークセキュリティ機器です。 X86ベースマルチコアハードウェアアーキテクチャとソフトウェアの 一体化設計を採用。 高性能で、低炭素かつエコであると同時に、各種ルーティングプロトコル、 QoS、高可用性(HA)、ログ監査等の機能も全面サポートしております。 【特長】 ■さまざまなセキュリティ機能を搭載 ■管理・運用の手間がなく、専門知識が不要 ■カスペルスキーのアンチウイルスを採用 ■1台で50クライアントの接続まで対応 ※詳しくはPDFをダウンロードして頂くか、お気軽にお問い合わせ下さい。

UTM・ファイアウォールを導入しセキュリィティ対策を強化

UTM・ファイアウォールを導入しセキュリィティ対策を強化
企業等の外部ネットワークの脅威から防火壁の機能で守ってくれるファイアウォール。 そもそもファイアウォールの防火壁は、1つも穴がないわけではありません。すべての穴が閉じていると、インターネットやメールができないと言った不都合さが生じてくるからあえて開放している穴もあるのです。 ファイアウォールの仕組みは、許可されたデータ(パケット)を社内ネットワークへ入れ、許可されていないパケットを破棄、または不正データとして通知するというものであり、大きな工場や企業さんにいらっしゃる『守衛』さんのような門番の機能です。 つまり、 悪意を持ったウィルス等が、門番の守衛さんの目をかいくぐり、 必要事項を偽装し変装していたら、社内のネットワークへ侵入されることが可能

Cyber Security Workplace

Cyber Security Workplace
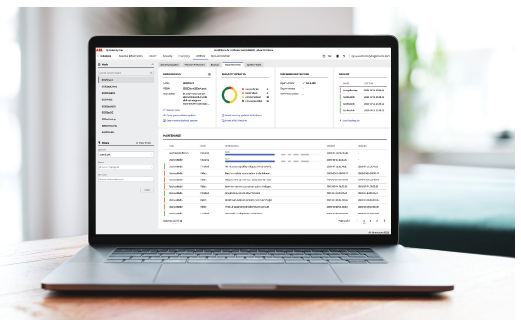
ABBのCyber Security Workplaceは、セキュリティに関する 脅威の分析と防御を自動化するシステムです。 シンプルで直感的なUIにより、すべてのセキュリティコントロールを 統合的に表示。 当システムにて簡単にサイバーセキュリティの脅威が生産に及ぼすリスクの 80~90%を削減することができます。 【特長】 ■シンプルで直感的なユーザーインターフェース ■柔軟かつカスタマイズ可能な設計 ■複数のセキュリティコンソール不要 ■セキュリティプログラムに合わせて拡張可能な設計 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

ペネトレーションテストツール『CORE IMPACT』

ペネトレーションテストツール『CORE IMPACT』
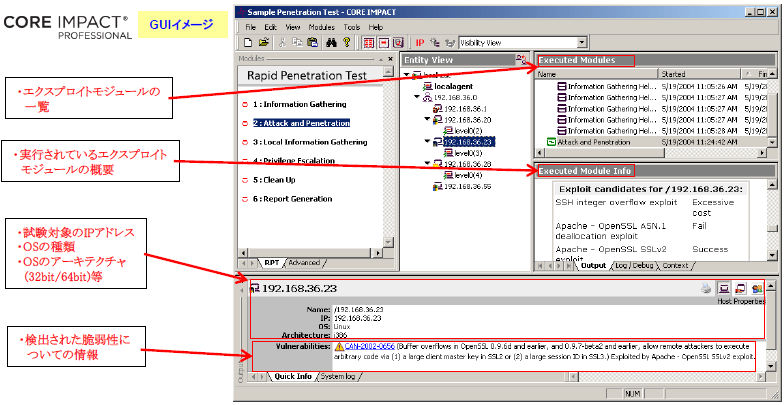
『CORE IMPACT』は、様々なIT資産のセキュリティ対策の有効性を可視化できる ペネトレーションテストツールです。 クラッカーが実行する攻撃パターンをシミュレーションし、セキュリティ対策を 施されたIT資産が本当に防御出来るのかを実証します。 攻撃者の視点でセキュリティ対策を考え理解することで、次に何をすべきか、 何が足りないのかを認識し、セキュリティ対策の為の無駄な投資を抑制する事が 可能です。 【特長】 ■3,000種類以上のエクスプロイトコードを有する ■専用GUIにより高い操作性を実現 ■制御システムに対しペネトレーションテストを実施可能 ■業界最高クラスの自動Webアプリケーションテストエンジンを搭載 ■種類豊富なレポート機能により正しい脆弱性改善策を実施 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

ネットワーク・セキュリティ技術 基礎セミナー

ネットワーク・セキュリティ技術 基礎セミナー
当資料では、株式会社図研によるネットワーク・セキュリティ技術の 『基礎セミナー』の内容をご紹介しています。 IoTソリューションや制御システムを守るセキュリティ規格 IEC-62443。 その理解には、ネットワークとセキュリティの基礎知識が不可欠です。 TCPとは何か、ファイアーウォールとは何か、脆弱性や脅威とは何か。 インシデント実例を交えながら、セキュリティ対策の基礎をわかりやすく 解説します。 【S-1 セミナーの構成】 ■ネットワークの基礎知識 ■ネットワークの実態 ■脅威とインシデント ■対策と技術 ■セキュリティ計画の観点 ■対策の理想形と取り組みの着手 ※本セミナーは有償です。詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

UTM『SS7000』

UTM『SS7000』
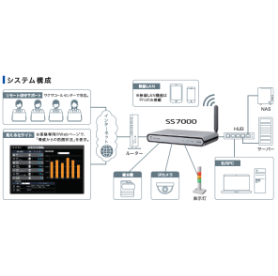
『SS7000』は、高いセキュリティと低コストを実現した国産のUTMです。 前機種「SS5000 II」と比べ、通信速度は大幅アップ。高速スループットのまま セキュリティを確保でき、業務の生産性を落としません。 また、わからないこと、困ったことがあれば、サクサコールセンターへ。 PCウイルス駆除サービスやリモート保守サポートを行っています。 【特長】 ■高評価のエンジン搭載だから、安心できる ■高速通信だから、いつものように作業がはかどる ■信頼の日本製 ■迅速丁寧なサポート体制 ■さまざまなセキュリティリスクから御社を守る ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせください。

医療向けSyslogサーバーLogStare Collector

医療向けSyslogサーバーLogStare Collector
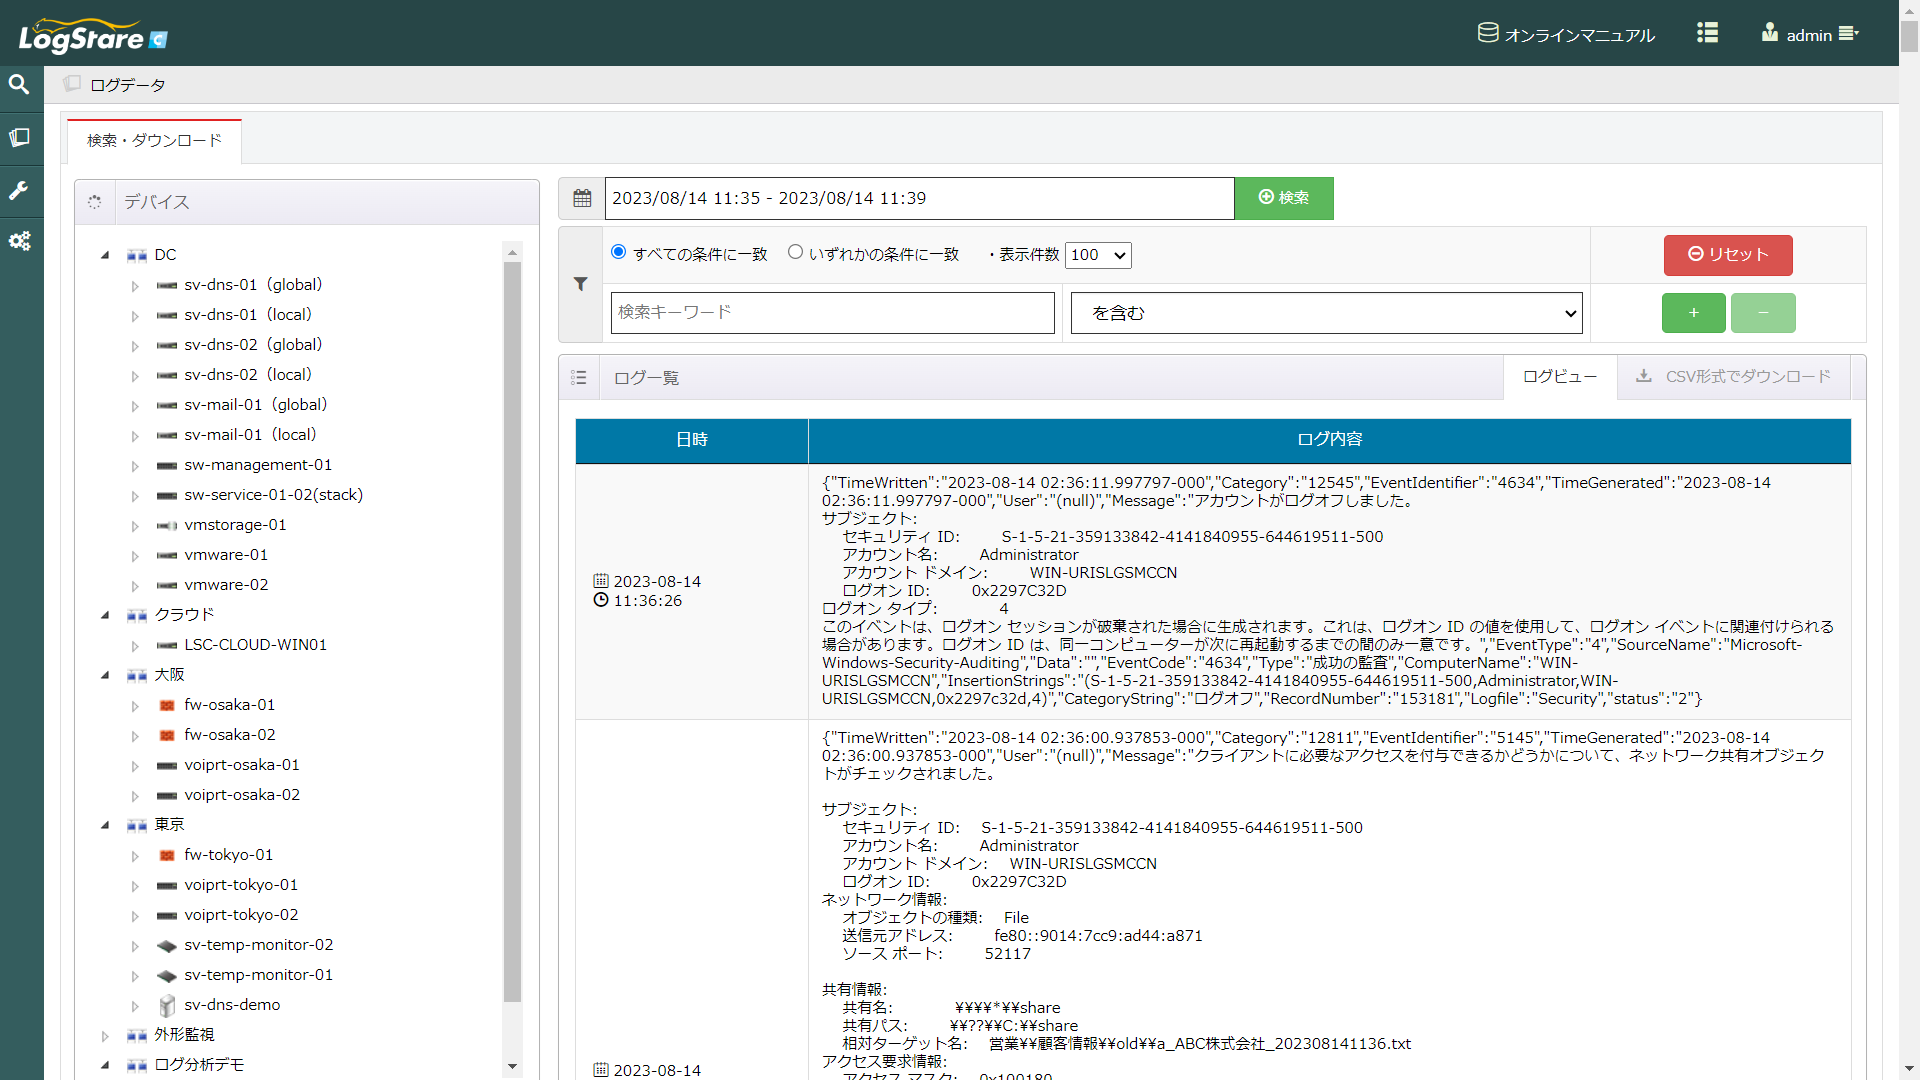
LogStare Collector(ログステア コレクター)は2001年の創業時からセキュリティ運用サービスを提供し続けるセキュアヴェイルが独自開発した、純国産のログ管理ソフトです。 ■LogStare Collectorが選ばれる3つの理由 ・Windows OS対応 ・エージェントレスで既存環境への影響が少ない ・Windowsサーバーや各種クラウドのログにも対応 ■ログ収集・保管・アラートを自動化 SyslogはもちろんWindowsイベントログやMicrosoft 365、AWSなどクラウドのログ収集にも対応。 様々なシステムからログを収集して1/10に圧縮保管。 ログ検索や出力、リアルタイムアラートの設定もGUIから簡単に実行でき、ログ管理の自動化を全面的に支援します。​ ■ランサムウェア検知も可能です LogStare Collectorで収集したWindowsサーバーの監査ログをSOCが監視し、独自の検知ロジックでランサムウェアの侵入・潜伏を検知。被害の拡大を防ぎます。 ※SOCによる監視は別途お見積りとなります

セキュリティ・ストレージ 総合カタログ

セキュリティ・ストレージ 総合カタログ
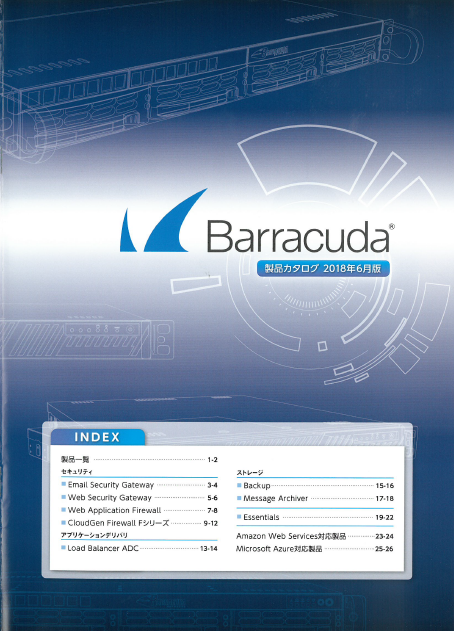
当カタログは、セキュリティとストレージのリーディングカンパニーである バラクーダネットワークスジャパン株式会社の製品カタログです。 仮想アプライアンスやGoogle Cloud、Microsoft Azureなどに対応した 幅広い製品展開となっております。 【掲載内容】 ■セキュリティ ■アプリケーションデリバリ ■ストレージ ※詳しくはPDFをダウンロードして頂くか、お問い合わせください。

セキュリティコンサルティング

セキュリティコンサルティング
当社では、情報セキュリティの「あるべき姿」を明確化する 『セキュリティ診断サービス』と、適切な情報セキュリティを安定的に 運用いただく『セキュリティ継続支援サービス』を提供しております。 セキュリティ対策を行う際、収益性と利便性に多大な悪影響を出さない ためには、それらを考慮した上でバランスよく実施することが重要です。 まずは、当社で診断してみませんか。 【当社が提供するサービス】 ■セキュリティ診断サービス  ・セキュリティ要件の検討  ・現状の確認  ・改善ポイントの明確化  ・対応アプローチの検討 ■セキュリティ継続支援サービス  ・セキュリティ情報の提供/評価  ・脆弱性診断  ・CSIRT構築支援  ・インシデント対応支援 ※詳しくはPDFをダウンロードして頂くか、お気軽にお問合せください。

セキュリティサービス

セキュリティサービス
当社では創業時からAI×セキュリティを実現するセキュリティ診断サービスを 行っています。 パッケージ型定額サービスなので安価であり、事前の診断対象絞り込みの 手間も不要。発見項目の再診断など、パッケージ内だけでも手厚い アフターサポートもございます。 ご要望の際はお気軽に、お問い合わせください。 【当社の強み】 ■専任のホワイトハッカー ■AIによる効率化・高度化 ■ユーザーに寄り添ったサービス ■豊富な提供実績 ※詳しくはPDFをダウンロードしていただくか、お問い合わせください。

総合脅威管理アライアンス『SS5000 II』

総合脅威管理アライアンス『SS5000 II』
『SS5000 II』は、ファイアウォール機能・IPS/IDS機能で、外部からの データ通信を監視し、社内ネットワークへの不正アクセスを防ぎます。 外部からの脅威と内部からの脅威、どちらにも対応することが可能。 脅威からの防御を「見える化」してお知らせいたします。 【特長】 ■サクサUTM見える化ツール ■ウイルスの攻撃等をすぐに点灯表示 ■αScan II(エンドポイントセキュリティ) ■αPCLog(オフィス管理機能) ■ウイルス感染PCヘルプサポート ■先出しセンドバック ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

ファイアーウォール設定

ファ�イアーウォール設定
当社で行っている「ファイアーウォール設定」について ご紹介いたします。 要求された通信のみ通すようファイアウォールを設定し、 セキュリティを担保。 様々な領域で経験を積んだエンジニアが、お客様に スピーディー且つ質の高いサービス提供を行います。 【事業内容】 ■コンピュータのソフトウェア及び組込みシステム等ハードウェアの企画、  研究、開発、設計、製造、販売、保守、リース、賃貸及び輸出入並びに  それらに関するコンサルティング業務及び受託開発 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

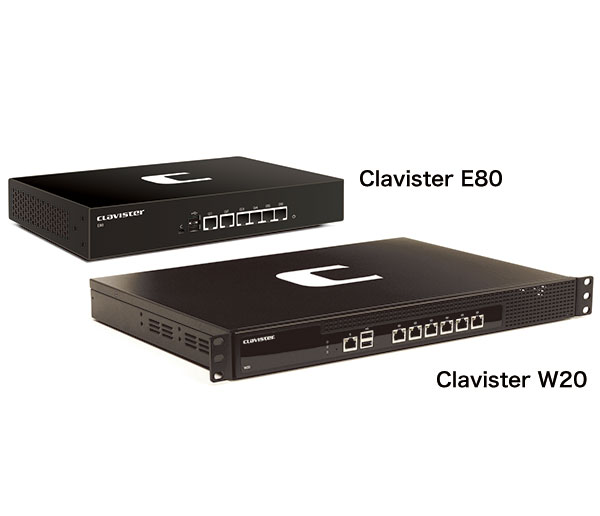
次世代ファイアウォール搭載型UTM『Clavisterシリーズ』

次世代ファイアウォール搭載型UTM『Clavisterシリーズ』
『Clavister(クラビスター)シリーズ』は、小規模・中小規模ユーザー層向けの 堅牢・軽快な次世代ファイアウォール搭載型UTMです。 ファイアウォール、アンチウィルス、アンチスパム、Webフィルタ、 侵入検知防御(IDP)、アプリケーションコントロール、VPNなどを1台に搭載。 ネットワークの規模によって、デスクトップ型の「Clavister E80」と ラックマウント型の「Clavister W20」からお選びいただけます。 【特長】 ■小規模・中小規模ユーザー層向け ■次世代ファイアウォール搭載型 ■停まりにくい&壊れにくい ■ダウンサイジングと高パフォーマンスの両立 ■マイナンバー対策や標的型攻撃対策にも有効なセキュリティ機能を提供 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

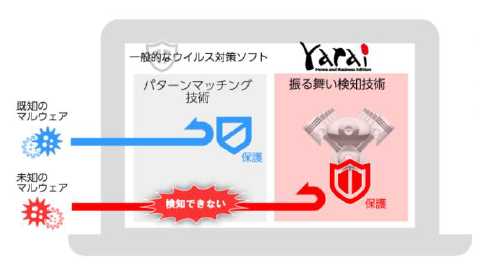
エンドポイントセキュリティ『FFRI yarai』

エンドポイントセキュリティ『FFRI yarai』
『FFRI yarai』は、ウイルスの振る舞いを見て防御する"先読み技術"により 未知のウイルスもリアルタイムに防御するエンドポイントセキュリティです。 5つのエンジンで攻撃フローを広範囲に捕捉し、動的解析・静的解析による エンドポイント多層防御を実現。一般的なウイルス対策ソフトと同居し 多重防御も可能です。 また、検知が確認された場合はシンプルな動作で、脅威やエンドポイントを 封じ込めることが可能なインシデントレスポンス対策を支援する機能を実装しています。 【特長】 ■未知の脅威に対抗できる"先読み防御技術" ■エンドポイント多層防御 ■EDR機能(脅威の検索、駆除、端末隔離) ■クラウドによる運用代行サービス ■豊富な防御実績・導入実績 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

SOCサービス【製品・システムヘルプデスク導入事例】

SOCサービス【製品・システムヘルプデスク導入事例】
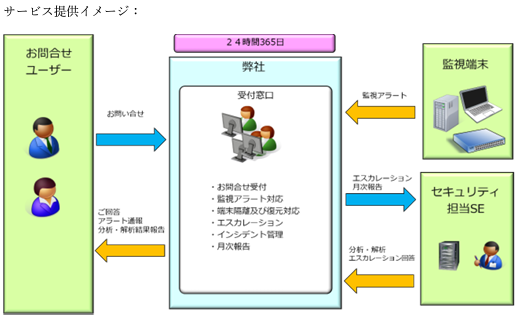
SOCサービスを開始する、システムインテグレーターへ 「製品・システムヘルプデスク」を導入した事例をご紹介いたします。 同企業は、サービスを開始するにあたって24時間365日対応可能な ヘルプデスク窓口を探していました。 導入効果としては、IT技術に強いオペレータが対応しているため、端末の 切り離し等のオペレーション作業や監視アラート通知作業等手間のかかる 作業を任せることができました。 【事例概要】 ■導入の背景 ・SOC(Security Operation Center)サービスを開始しようとしている ■導入効果 ・既存の24時間365日のヘルプデスク体制を利用することにより、  低コストにてヘルプデスク窓口が開設できた ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

生産現場の安心・安全のためのセキュリティ対策ソリューション

生産現場の安心・安全のためのセキュリティ対策ソリューション
お客様のビジネスをサイバー脅威から守る、多層防御ネットワークセキュリティソリューションです。 「タックSecurePlatform」は、システム利用の安心・安全のため、【侵入させない】【発症させない】【データを守る】の3層で強固な防御を実現します。 【侵入させない】 装置のリモートメンテナンスに多用・活用されているVPNですが、 ランサムウェアの感染経路の6割と最も狙われやすい侵入経路となっています。 複数あるVPNをよりセキュアな回線で一つにまとめて安全に管理。 2段階認証・操作の録画など、より安心な機能と環境を構築できます。 【発症させない】 マルウェアや害を成す行動を徹底的にブロックするゼロトラスト型の先進セキュリティ「AppGuard」で、 「侵入されても発症させない」新基準のセキュリティを構築できます。 【データを守る】 超高可用性・国内データセンターへのバックアップ体制を構築。 30世代のデータ保存と保存後のロック機能により、もしもの時のデータ復旧を可能にします。

Sophos Intercept X

Sophos Intercept X
『Sophos Intercept X』は、高度な攻撃に対して比類のない保護を 提供します。 幅広い高度なテクノロジーのパッケージを採用して、システムに影響を 与える前に広範な脅威を阻止。 強力なEDRおよびXDRツールにより、組織は疑わしいアクティビティや 攻撃の兆候を追跡、調査し、対応できます。 【主な特長】 ■ディープラーニングAIを活用して未知の脅威を阻止 ■ランサムウェアをブロックし、影響を受けたファイルを安全な  状態にロールバック ■攻撃チェーン全体で使用されるエクスプロイト手法と悪意のある  アクティビティを防止 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

ソフトウェア会社向けハードウェア『PUZZLEシリーズ』

ソフトウェア会社向けハードウェア『PUZZLEシリーズ』
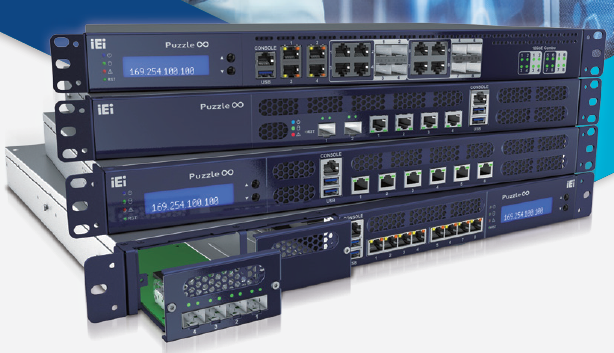
『PUZZLEシリーズ』は、次世代のネットワークアプライアンスに向けて 設計されたハードウェアです。 主に、WAN最適化、次世代ファイアウォール、侵入検知システム、 統合脅威管理などとAI推論実行環境などが行えます。 【使用例】 ■WAN最適化 ■次世代ファイアウォール ■侵入検知システム ■統合脅威管理 ■Wireless Gateway ■アプリケーション デリバリーコントローラー ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

パッチ管理ソリューション

パッチ管理ソリューション
脅威にさらされたリスク、パッチの信頼性、デバイスのコンプライアンス、 健全性とリスクに関する実用的なインテリジェンスを備えたクラウド ネイティブのパッチ管理ソリューションである『Ivanti Neurons for Patch Management』についてご紹介いたします。 実用的な脅威インテリジェンス、パッチの信頼性に関するインサイト、 デバイスのリスクに関する可視性を提供し、IT部門が組織に危険を及ぼす 脆弱性を優先的に修正することが可能に。 本ソリューションを活用してパッチ適用作業の効率と効果を高めることで、 企業はデータ漏洩やランサムウェアなど、ソフトウェアの脆弱性に起因する 脅威から守ることができます。 【特長】 ■アクティブなエクスプロイトに対しプロアクティブにパッチを適用 ■パッチの信頼性とトレンドのインサイトにより、SLAの短縮を実現 ■オンプレミスからクラウドパッチ管理への移行 ■パッチ管理プロセスの合理化 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

セキュリティ重視のビジネス用オンプレミスサーバー

セキュリティ重視のビジネス用オンプレミスサーバー
Titan SFTP Server は、企業が求める信頼性の高い安全なファイル転送ソリューションを提供するオンプレミスタイプのサーバーソフトです。 Windows に SFTPサーバーを簡単に作成・運用でき、正確な構成制御、シンプルな操作画面、優れたコストパフォーマンスで、世界中の企業から高い評価を得ています。 SFTPサーバーの Titan SFTP は、優れたセキュリティ機能を搭載しており、世界中の企業に安全性の高いファイル転送を提供しています。 公開鍵と秘密鍵を使用した公開鍵認証はもちろん、ホワイトリストを作成して外部からの不正アクセスを拒否することも可能です。 また、DoS攻撃防御機能や不正アクセスを試みる IPアドレスの自動ブロックなどで、データ改ざんや情報漏洩などのリスクから大切なデータを守ります。

セキュリティデスク サービス

セキュリティデスク サービス
『セキュリティデスク サービス』は、「Microsoft 365 E5」などに含まれる セキュリティ対策ツールを当社が好適な状態で運用できるようモニタリング、 セキュリティ分析対応や各種設定のアドバイスまでご支援いたします。 日々進化するサイバーセキュリティの脅威に対して、当サービスがご支援し お客様の運用負荷を軽減いたします。 【サービス概要】 ■レギュラー業務 ・インシデント対応・設定相談・設定検知対応・定額アドバイザリー対応 ■モニタリング ・監視・攻撃の検知・アラート対応・通知、報告 ■分析・対応提案 ・フォレンジック調査・レポート作成・対応提案、実施・エスカレーション ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

サイバー攻撃 対策事例:Kemp LoadMaster

サイバー攻撃 対策事例:Kemp LoadMaster
再生可能エネルギーと石油およびガスエネルギー市場の主要プレーヤー であるLamprellへサイバー攻撃の対策として、ロードバランサー ロードバランサー 『Kemp LoadMaster』を導入した事例をご紹介いたします。 同社では、必要なコンプライアンスを満たす効果的な アプリケーション配信ソリューションを探していました。 導入後は、コスト削減や効率化が進み、顧客や社員に大きな安心感を得て います。組み込みのサイバーセキュリティ機能があるこのソリューション を活用することで、クライアントのコンプライアンス要件も満たせます。 【事例概要】 ■課題  ・必要なコンプライアンスを満たす効果的なアプリケーション   配信ソリューションを探していた ■結果  ・コスト削減や効率化が進み、顧客や社員は大きな安心感を得た ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

セキュリティ診断サービス『Secure X-Ray』

セキュリティ診断サービス『Secure X-Ray』
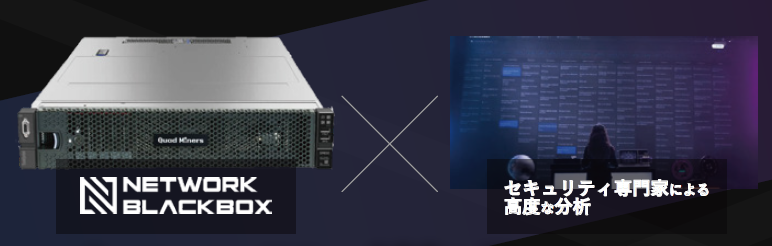
『Secure X-Ray』は、NDRツールと専門家の分析の組み合わせによる 高度なセキュリティ診断を行うサービスです。 Network Blackboxを使ったフルパケットキャプチャにより、短期間・ 深い分析・低コストを実現。 想像すらしなかったようなリスクを洗い出し、環境の実態に即した セキュリティ対策を提案します。 【特長】 ■フルパケットキャプチャだから危険を見逃さない ■診断を始めるのは簡単で、2週間当製品を設置するだけで始められる ■AI(教師あり)を使ったデータ取得だから他のセキュリティ診断よりも  低コスト ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。

商工会議所サイバーセキュリティお助け隊サービス

商工会議所サイバーセキュリティお助け隊サービス
『商工会議所サイバーセキュリティお助け隊サービス』は、IPAの 「サイバーセキュリティお助け隊サービスリスト」に登録されている 中小企業特化型サイバーセキュリティ対策サービスです。 中小企業として、無理のない予算・人員・作業で、 多面的なセキュリティ(事前対策&事後対応)を実現いたします。 IT導入補助金セキュリティ対策推進枠を活用可能です。 詳しい説明をご希望の際は、お気軽にお問い合わせください。 【導入効果】 ■社会的信用と生産性を維持・向上 ■事業継続性の確保 ■セキュリティ対策/運用の効率化 ※詳しくはPDFをダウンロードしていただくか、お問い合わせください。

OWCD リモートメンテナンス セキュリティ向上ソリューション

OWCD リモートメンテナンス セキュリティ向上ソリューション
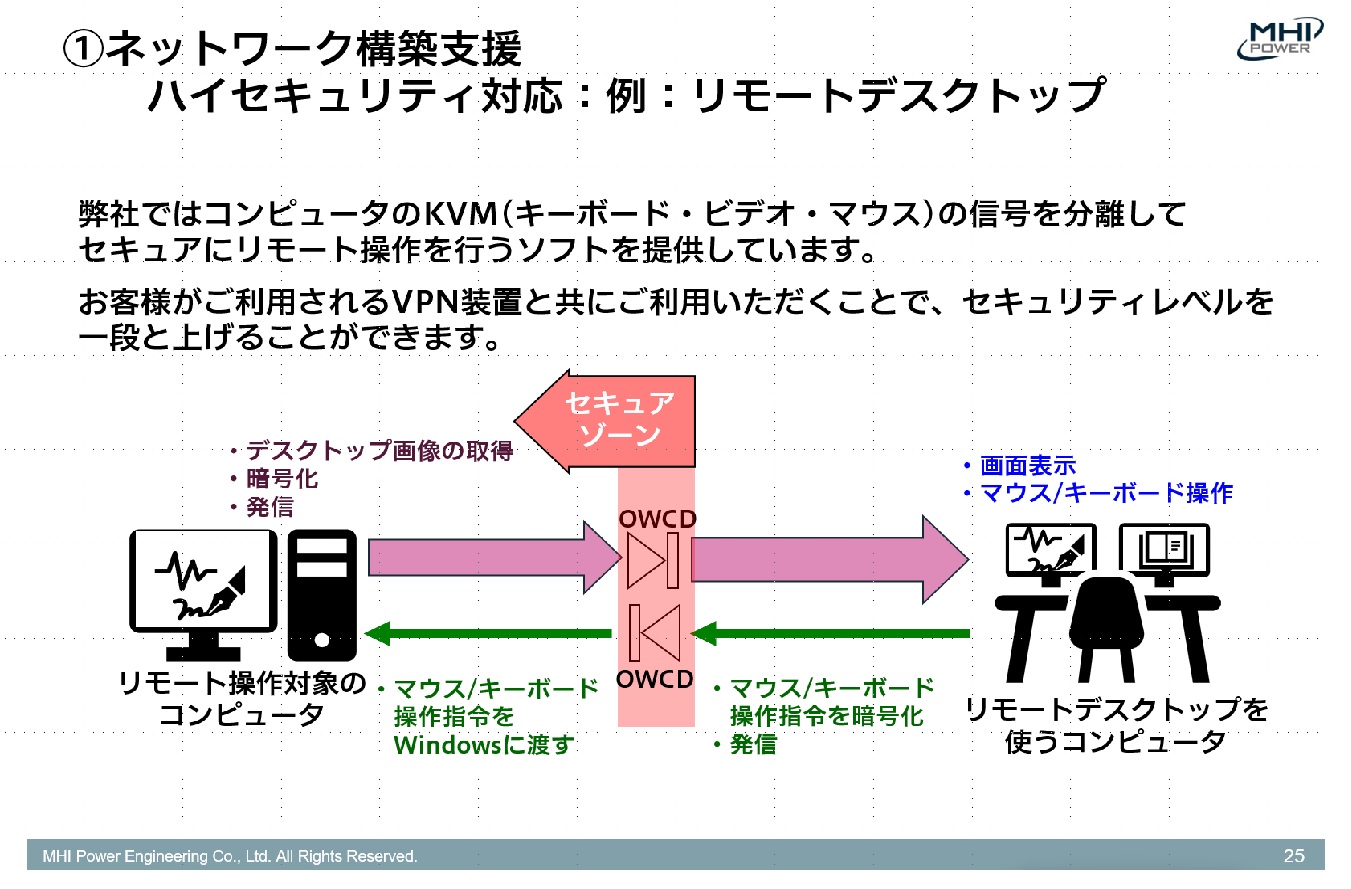
悪手が一番最初に侵入する経路は・メール・SNS・Webブラウザ・VPN機器・リモートデスクトップ が定番。 24時間365日対応など様々なご都合でシステム保守にはリモートアクセスが不可欠な中 侵入路になるといってリモートメインテナンスが出来なくするのも・・・ VPNがダメなのでZTNA(ゼロトラストネットワークアクセス)を推奨というのもありますが、これだけだと今のサイバーレジリエンス対策の必要要件は満たしていないってご存じでしたか? ゼロトラストって「接続することが前提」だから。すでに重要インフラでは「外部とは遮断」が要求されてますからね。 その未達部分に対応していくのが「OWCDリモートメンテナンス セキュリティ向上ソリューション」です。 IN/OUTの信号をキッチリ分けて特定者しか触れません。ゼロトラストセキュリティと組合せて多層に防御し 先ず触らせない そして不正信号の対策・駆除ができます。 海外では類似商品を見かけるようになりましたが、日本国内では未だ無いのが実態。 是非ご活用ください。 関連リンク先↓↓↓に解説動画あるよ!   本技術は三菱重工業株式会社の特許です。

ネットワーク監視『PRTG Network Monitor』

ネットワーク監視『PRTG Network Monitor』
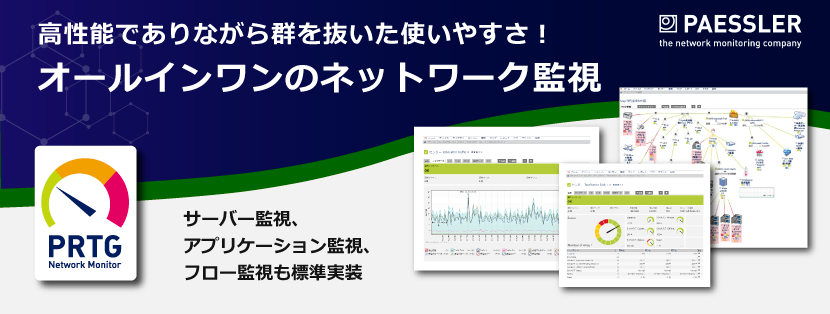
『PRTG Network Monitor』は、英国のNetwork Computing Awardsで、 2014/2015/2016/2017年、4年連続受賞の実績をもつ、世界が認めた 優秀・ハイパフォーマンスの監視ソフトです。 ドイツ生まれですが、日本語に完全対応しており、高機能なのに操作に 迷わない、完成されたユーザーインターフェイスが特長です。 フロー監視まで標準装備の圧倒的なコストパフォーマンスを誇ります。 【特長】 ■スマートな監視を簡単に始められる ■監視要件にあわせたカスタマイズができる ■はっきりとしたシンプルなライセンス体系 ■単一ソリューションとして“すべて”を監視 ■カスタムデータの出力ができるAPI ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

【導入事例】データセンターにおけるサイバーセキュリティ対策

【導入事例】データセンターにおけるサイバーセキュリティ対策
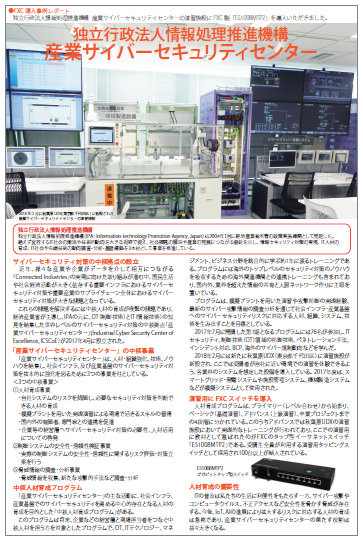
独立行政法人情報処理推進機構は2004年に経済産業省所管の政策実施機関として発足し、情報セキュリティ対策の実現、IT人材の育成、 IT社会や先端技術の動向調査・分析・基盤構築を3本柱に事業を推進しています。 この中でIT人材育成事業の中核拠点となるのが「産業サイバーセキュリティセンター」です。 この度、この施設で演習用教材としてFXCのタップ型スイッチ「ES1008MTP2」を採用いただきました。 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

脅威検出時の対応サポート

脅威検出時の対応サポート
当社が取り扱う、セキュリティ見守りサービス『&セキュリティ+』を ご紹介します。 当サービスは、24時間365日常時監視しているため、脅威の検出時には、 メールで迅速にお知らせ。シンプルな振舞い検知機能により最小限の 運用負荷で効果的なインシデント対応を実現します。 お客様での対応が難しい場合には相談窓口でサポート対応も可能です。 ご用命の際はお気軽にお問い合わせください。 【特長】 ■脅威の検出時には、自動で通知メールを発信 ■記載内容に従って処置するだけで簡単 ■セキュリティの先端 ゼロトラスト対応 ■検出状況は、運用チームが常時監視 ※詳しくはPDF資料をご覧いただくか、お気軽にお問い合わせ下さい。

IoT・生産管理・医療系で必須な境界制限データダイオードOWCD

IoT・生産管理・医療系で必須な境界制限データダイオードOWCD
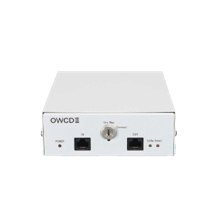
・PLCから稼働情報を集めて見える化しよう ・工場内監視IoTをもちいて 積極的に歩留まり改善・品質向上や状態監視を行おう ・医療機器やカルテシステム・医療事務系を繋いで、拡大する医療の効率化を図ろう と思っても、高い障壁が 「我々の機器はセキュリティ上脆弱だから 完全に分離させる」これが各業界での考え方だし国の指針 顕在的に外部からの侵入リスクがある重要資産を確実に守るには、外部からは完全に独立させたまま業務機器側からは情報が出せるようにすべき。 そこでオススメがデータダイオード「OWCD」 物理的に外部からの信号をシャットアウト!  ゼロトラストは実は横展開や認証レベルアップへの対策が前提 ランサムウェア被害 結局パスワード 破られるんです 時間の問題。  OWCD自体に設定作業は無用で簡単明快に使用可能。ルータやファイヤーウォールと強度が違います。 日本をはじめ米国・欧州でも、サイバーセキュリティ対策の重要施策の一つに上げられる片方向通信制限が「OWCD」で実現できます。 本技術は三菱重工業株式会社の特許です。 関連リンク先⤵に解説動画あるよ!お問い合わせもどうぞ
nowloading.gif

​お探しの製品は見つかりませんでした。

1 / 3

外部要因における多層防御の実現

外部要因における多層防御の実現とは?

外部要因の多層防御とは、サイバー攻撃や情報漏洩といった外部からの脅威に対して、単一の対策に依存せず、複数の異なる防御層を重ね合わせることで、総合的なセキュリティレベルを高める戦略です。これにより、一つの防御層が突破されたとしても、次の層で脅威を検知・遮断し、被害を最小限に抑えることを目指します。

​課題

未知の脅威への対応不足

従来のシグネチャベースの対策では、未知のマルウェアやゼロデイ攻撃に対して効果が限定的であり、新たな攻撃手法への迅速な対応が困難です。

サプライチェーンリスクの増大

外部委託先や利用するクラウドサービスなど、自社管理外の環境からの情報漏洩リスクが増加しており、その影響範囲の特定と対策が複雑化しています。

人的ミスの影響拡大

従業員による誤操作や不注意な情報共有が、セキュリティインシデントの引き金となるケースが多く、教育・啓発だけでは限界があります。

複雑化する攻撃手法への追随

標的型攻撃やソーシャルエンジニアリングなど、高度化・巧妙化する攻撃手法に対して、単一の技術だけでは防御しきれない状況が生じています。

​対策

振る舞い検知とAI分析の導入

不審な挙動をリアルタイムで検知し、AIがパターンを学習・分析することで、未知の脅威や高度な攻撃を早期に発見・ブロックします。

ゼロトラストネットワークの構築

全てのアクセスを信頼せず、常に認証・認可を行うことで、内部・外部を問わず、不正アクセスや情報漏洩のリスクを低減します。

エンドポイントセキュリティの強化

PCやスマートフォンなどの端末ごとに高度なセキュリティ対策を施し、マルウェア感染や不正利用を未然に防ぎます。

セキュリティ監視とインシデント対応体制の整備

24時間365日の監視体制を構築し、インシデント発生時には迅速かつ的確な対応を行うことで、被害の拡大を防ぎます。

​対策に役立つ製品例

統合型エンドポイント保護システム

マルウェア対策、脆弱性管理、デバイス制御など、複数のセキュリティ機能を統合し、端末レベルでの包括的な防御を実現します。

クラウド型セキュリティゲートウェイ

インターネットへのアクセスを監視・制御し、悪意のあるサイトへの接続や不正なファイルのダウンロードをブロックします。

AI駆動型脅威検知・対応システム

ネットワークトラフィックやログデータをAIが分析し、異常なパターンを検知して、自動的に脅威への対応を開始します。

ID・アクセス管理ソリューション

ユーザー認証を強化し、アクセス権限を適切に管理することで、不正アクセスや権限昇格による情報漏洩を防ぎます。

目的・課題で絞り込む

​カテゴリで絞り込む

IT資産管理製品
エンドポイント保護
セキュリティサービス
ネットワーク保護
詐称・改ざん対策
セキュリティ製品
その他情報セキュリティ対策
nowloading.gif

⭐今週のピックアップ

noimage_l.gif

読み込み中

ikkatsu_maru_flat_shadow.png
bottom of page